

الوصف
WordSec إضافة أمان WordPress متكاملة. تغطي ثماني وحدات جدار الحماية، وفاحص البرمجيات الخبيثة، وأمان تسجيل الدخول، وحركة المرور المباشرة، وحظر عناوين IP والدول، ومعلومات سلسلة التوريد، وسجل التدقيق، والتنبيهات، فتحظر الهجمات وتُحصِّن موقعك من لوحة تحكم واحدة بدلاً من تثبيت ثماني إضافات.
إذا اختُرق موقعك فأنت لا تخسر الموقع وحده. تخسر ثقة العملاء، وترتيبك في محركات البحث، وأياماً من العمل في استعادة النسخ الاحتياطية. بُني WordSec لمنع ذلك قبل حدوثه، ولمساعدتك على التعافي إن كان قد حدث بالفعل: يعثر الفاحص على البرمجيات الخبيثة، ويُبعدها العزل عن طريقك، وتُصلَح ملفات النواة والإضافات والقوالب المعدَّلة من نسخها الأصلية.
مجانية، ولا مفتاح ترخيص لإدخاله. قواعد جدار حماية WAF، وفحص البرمجيات الخبيثة وسلامة الملفات، والحماية من هجمات brute-force، والمصادقة الثنائية، وحظر عناوين IP والدول، وسجل التدقيق، والتحصين بنقرة واحدة، كلها تعمل محلياً على خادمك الخاص.
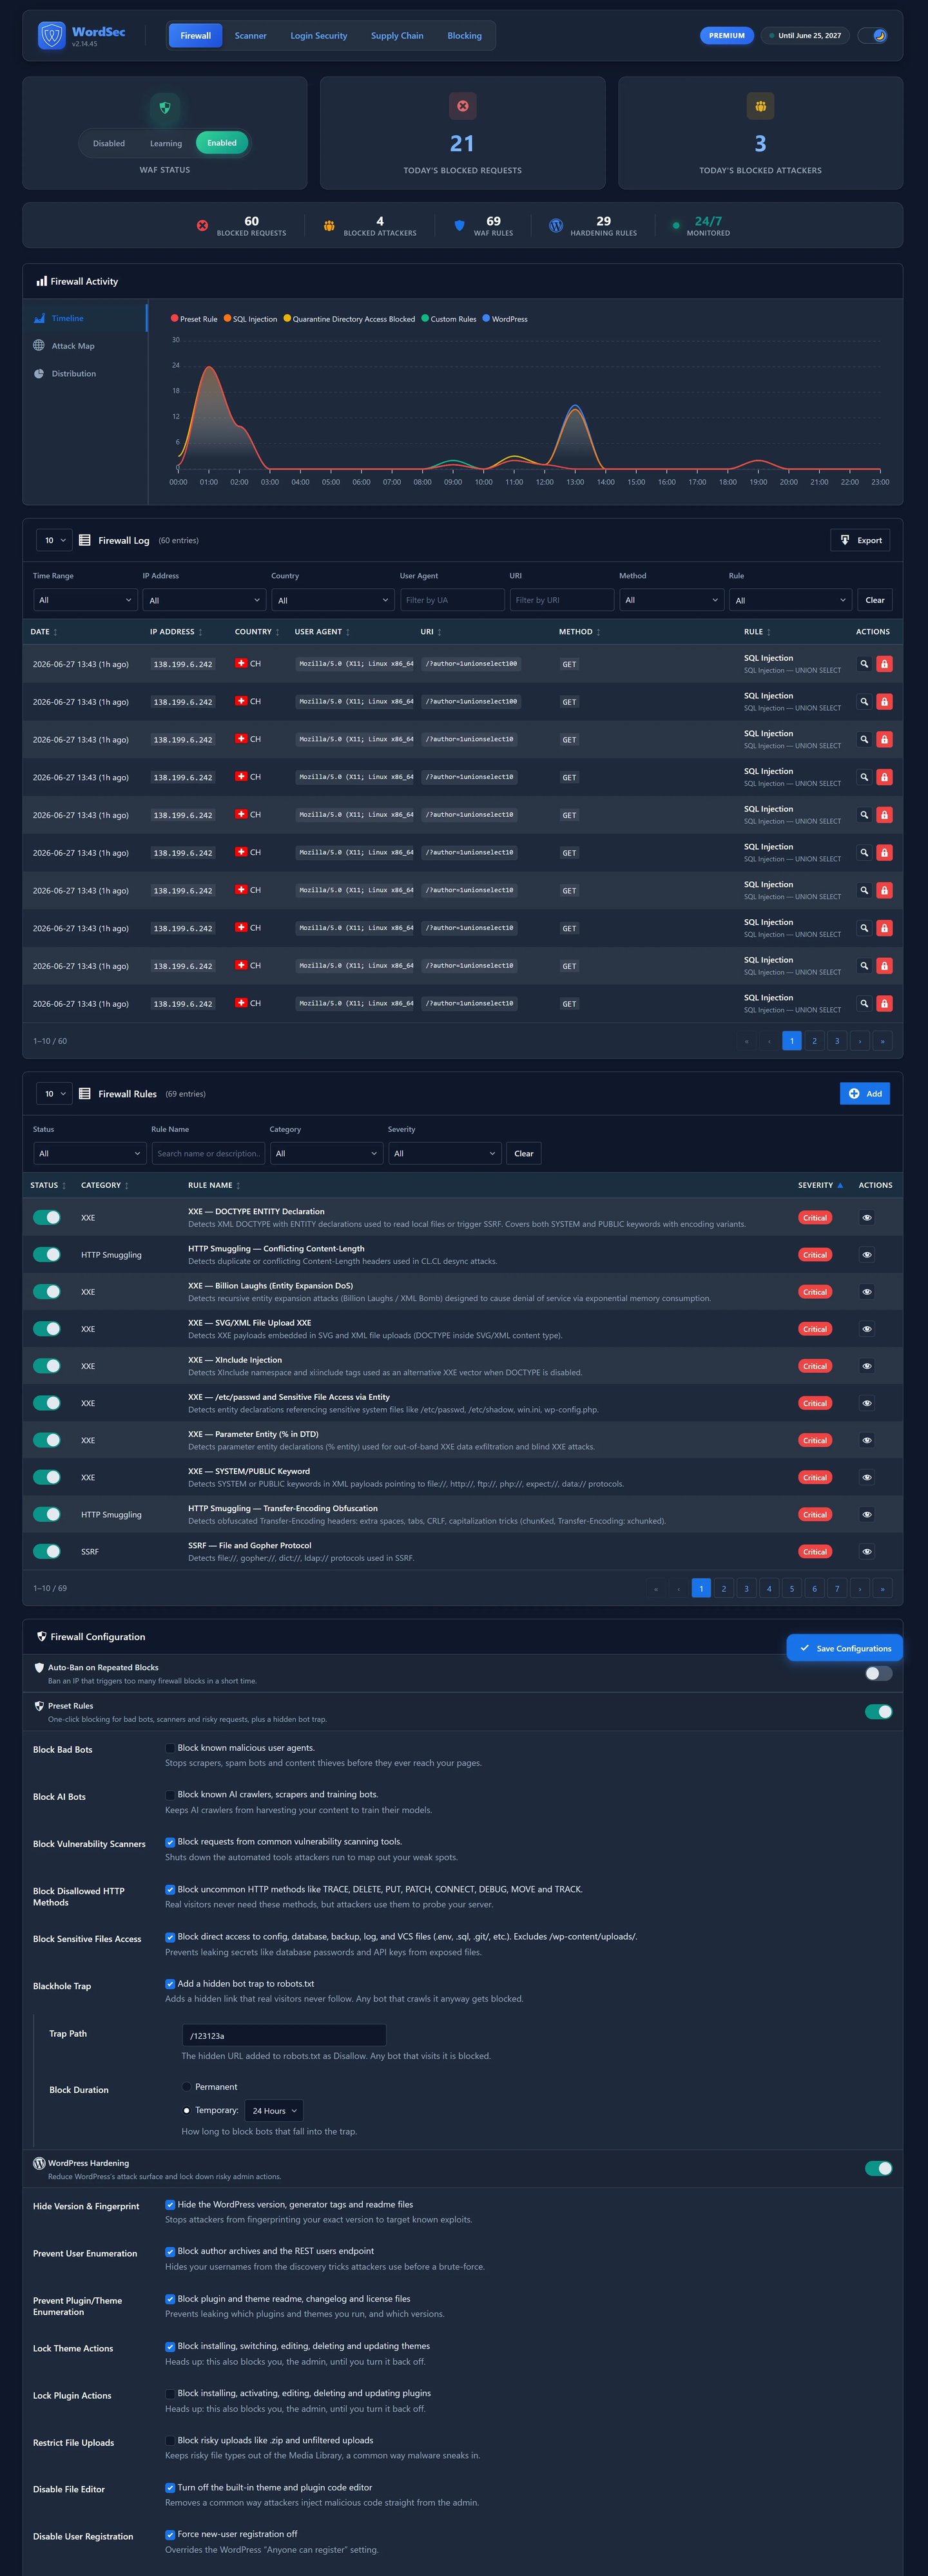
جدار حماية تطبيقات الويب (WAF)
- مُنشئ قواعد مخصصة مع مطابقة regex وأحرف البدل (wildcard)
- قواعد مدمجة لحقن SQL، و XSS، واجتياز المسارات، وحقن PHP والأوامر
- وضعا التعلّم والتفعيل، وحظر البوتات، وترويسات الأمان، وتحديد المعدل
- أكثر من 25 مفتاح تحصين للوصول إلى wp-config وتعداد المؤلفين و REST API
- حماية موسّعة اختيارية: فحص الطلبات قبل تحميل WordPress (بموافقتك، وقابلة للتراجع بالكامل)
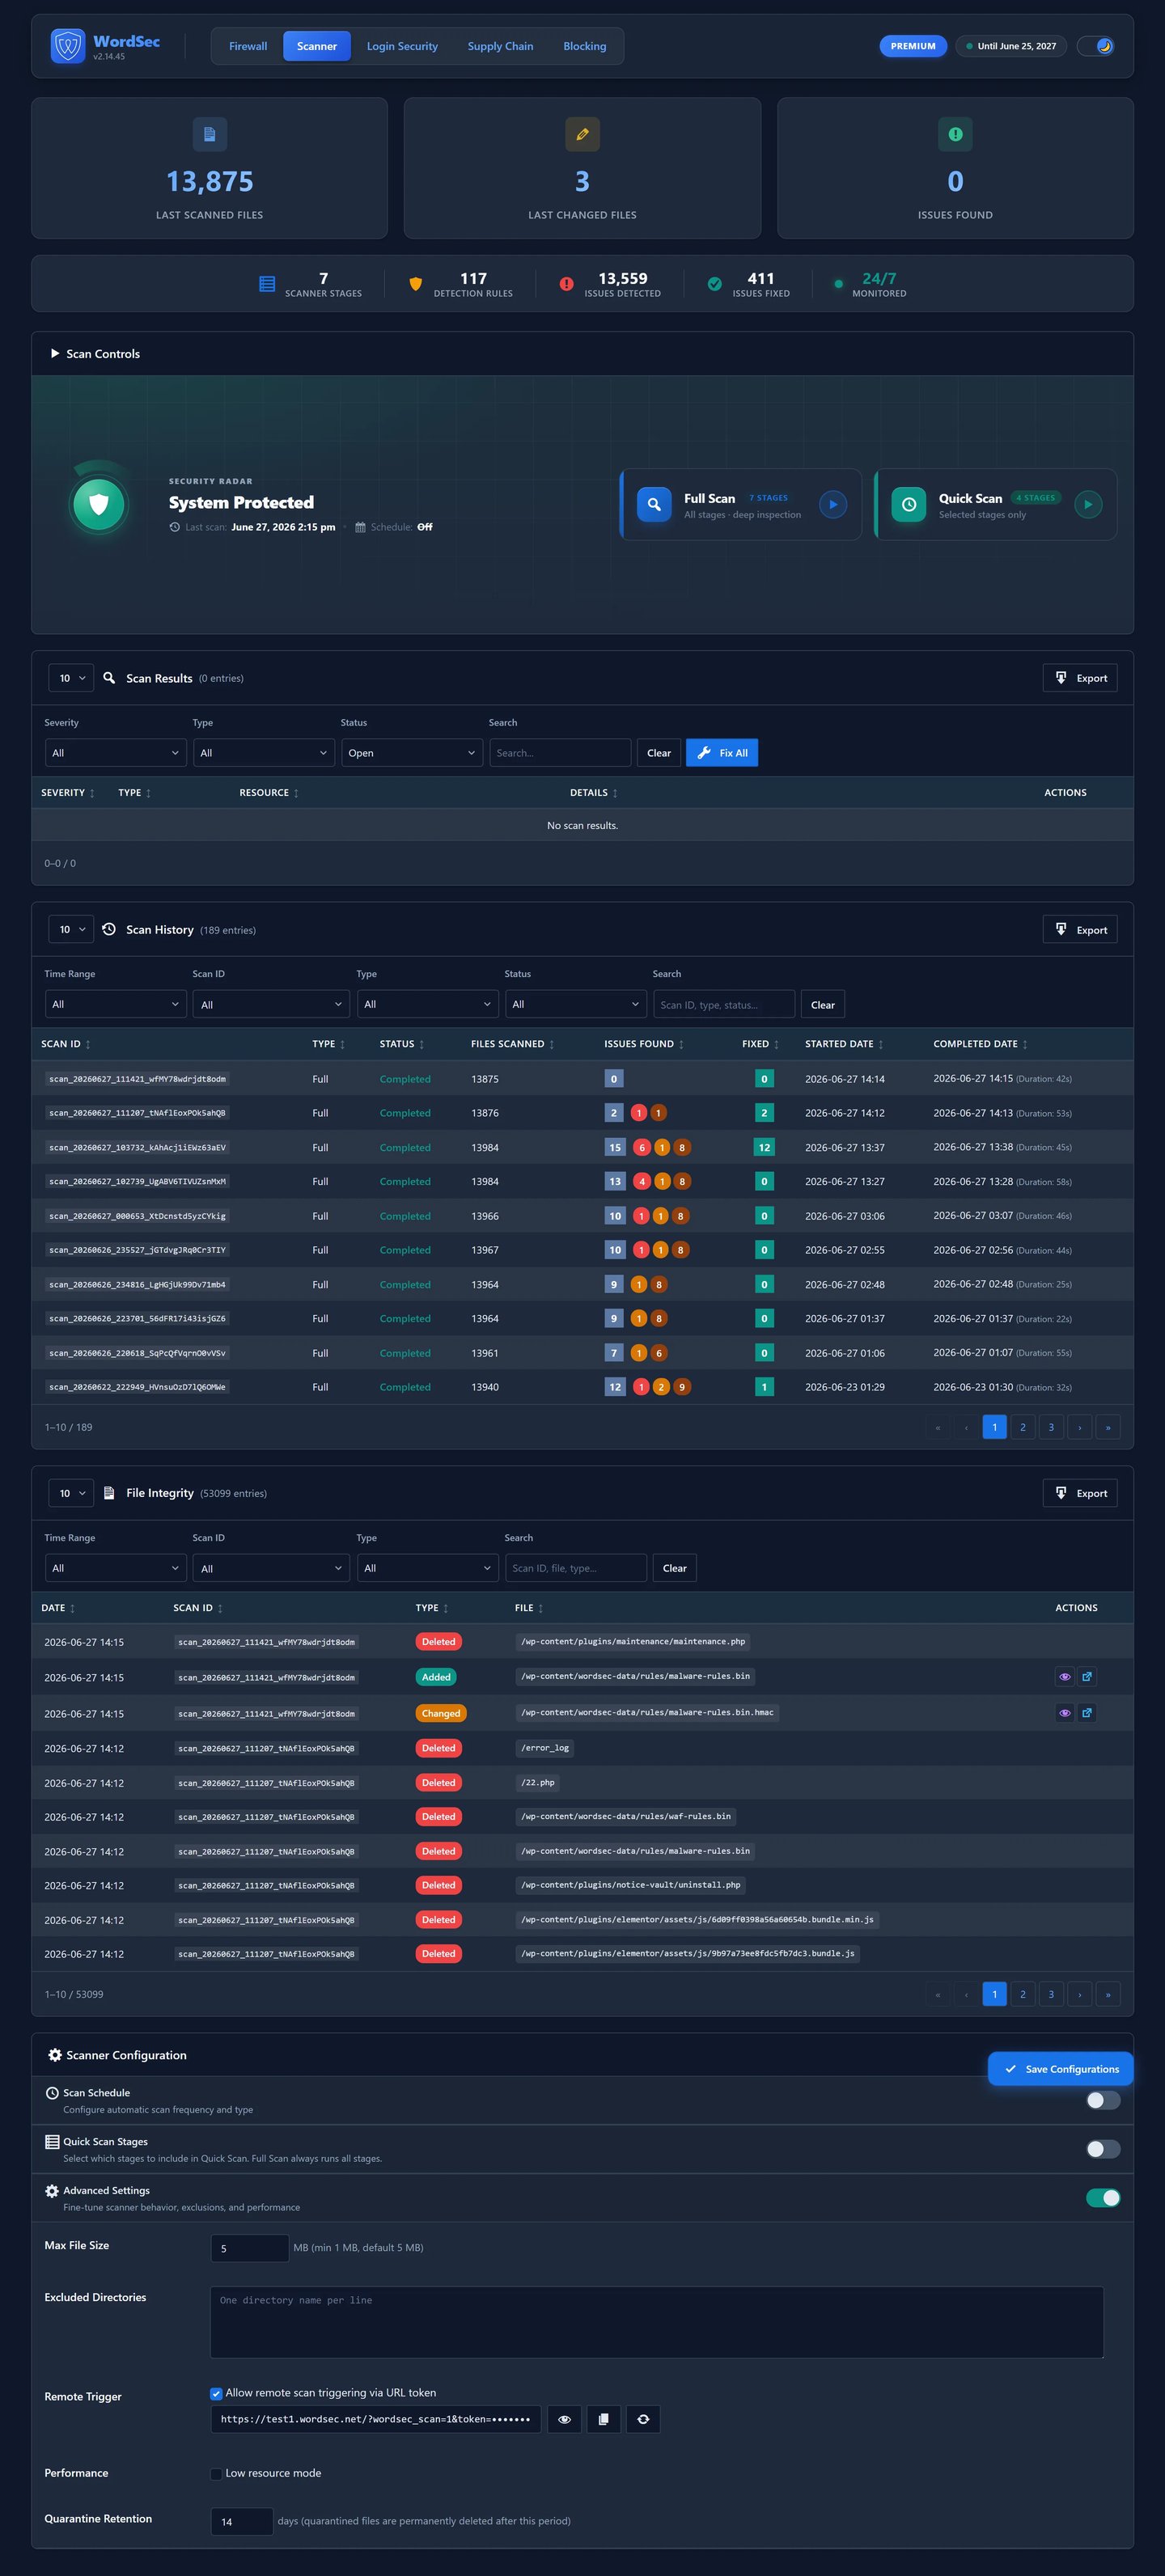
فحص البرمجيات الخبيثة وإزالتها
- قواعد كشف البرمجيات الخبيثة عبر الملفات وقاعدة البيانات والمهام المجدولة
- التحقق من سلامة ملفات النواة والإضافات والقوالب عبر واجهة WordPress.org API
- فحوصات مجدولة، وعزل واستعادة بنقرة واحدة
- إزالة البرمجيات الخبيثة من موقع مخترق: اعزل النتيجة، أو أصلح ملف نواة أو إضافة أو قالب معدَّلاً من نسخته الأصلية
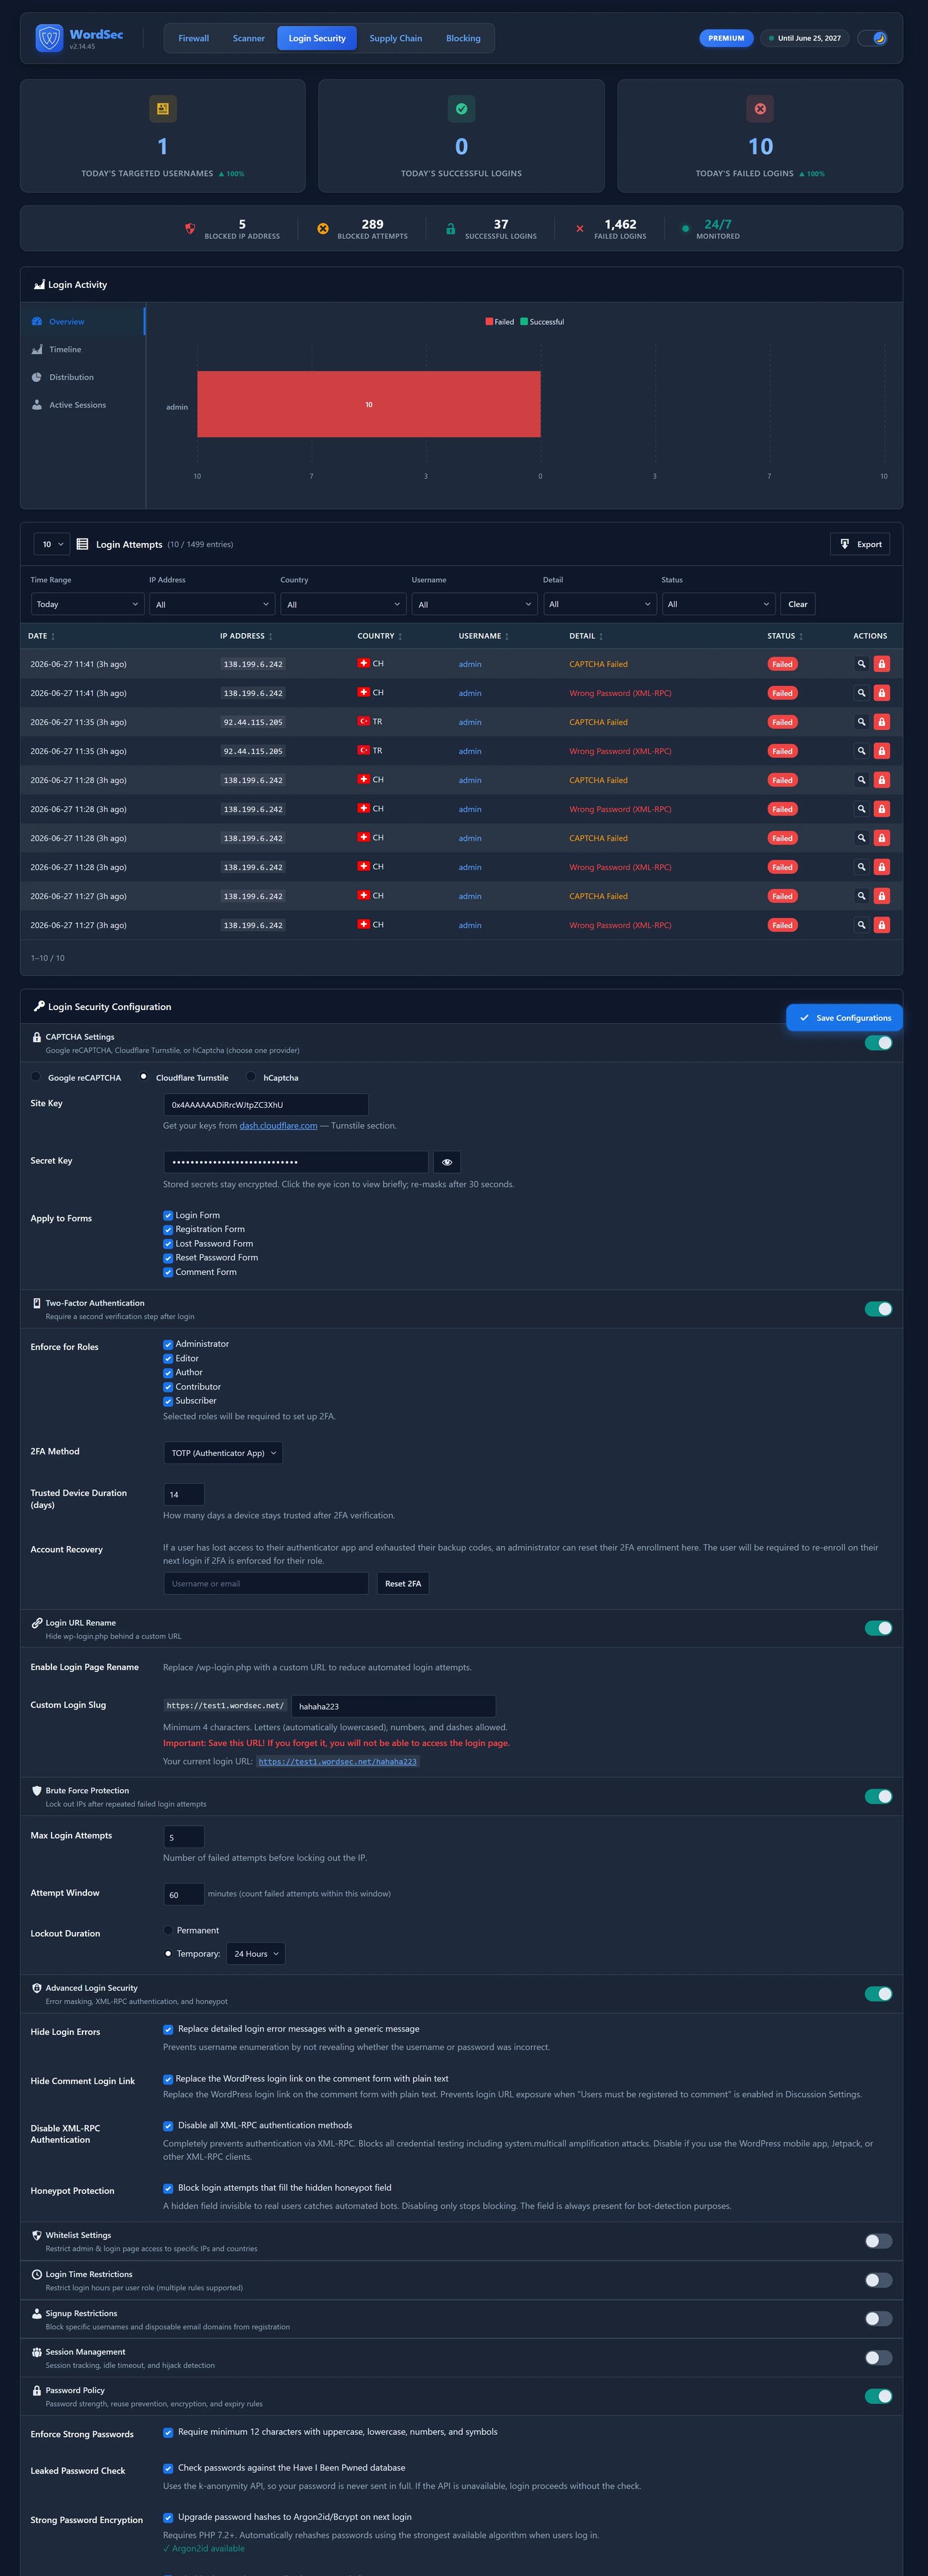
أمان تسجيل الدخول والمصادقة الثنائية (2FA) والحماية من هجمات brute-force
- مصادقة ثنائية قائمة على الأدوار (RFC 6238 TOTP)
- reCAPTCHA و hCaptcha و Cloudflare Turnstile، إضافةً إلى CAPTCHA حسابي مدمج
- الحماية من هجمات brute-force مع حظر تصاعدي ومصيدة (honeypot) وإعادة تسمية رابط تسجيل الدخول
- التحقق من كلمات المرور المسرّبة، وإدارة الجلسات، وصفحة تسجيل دخول مخصصة
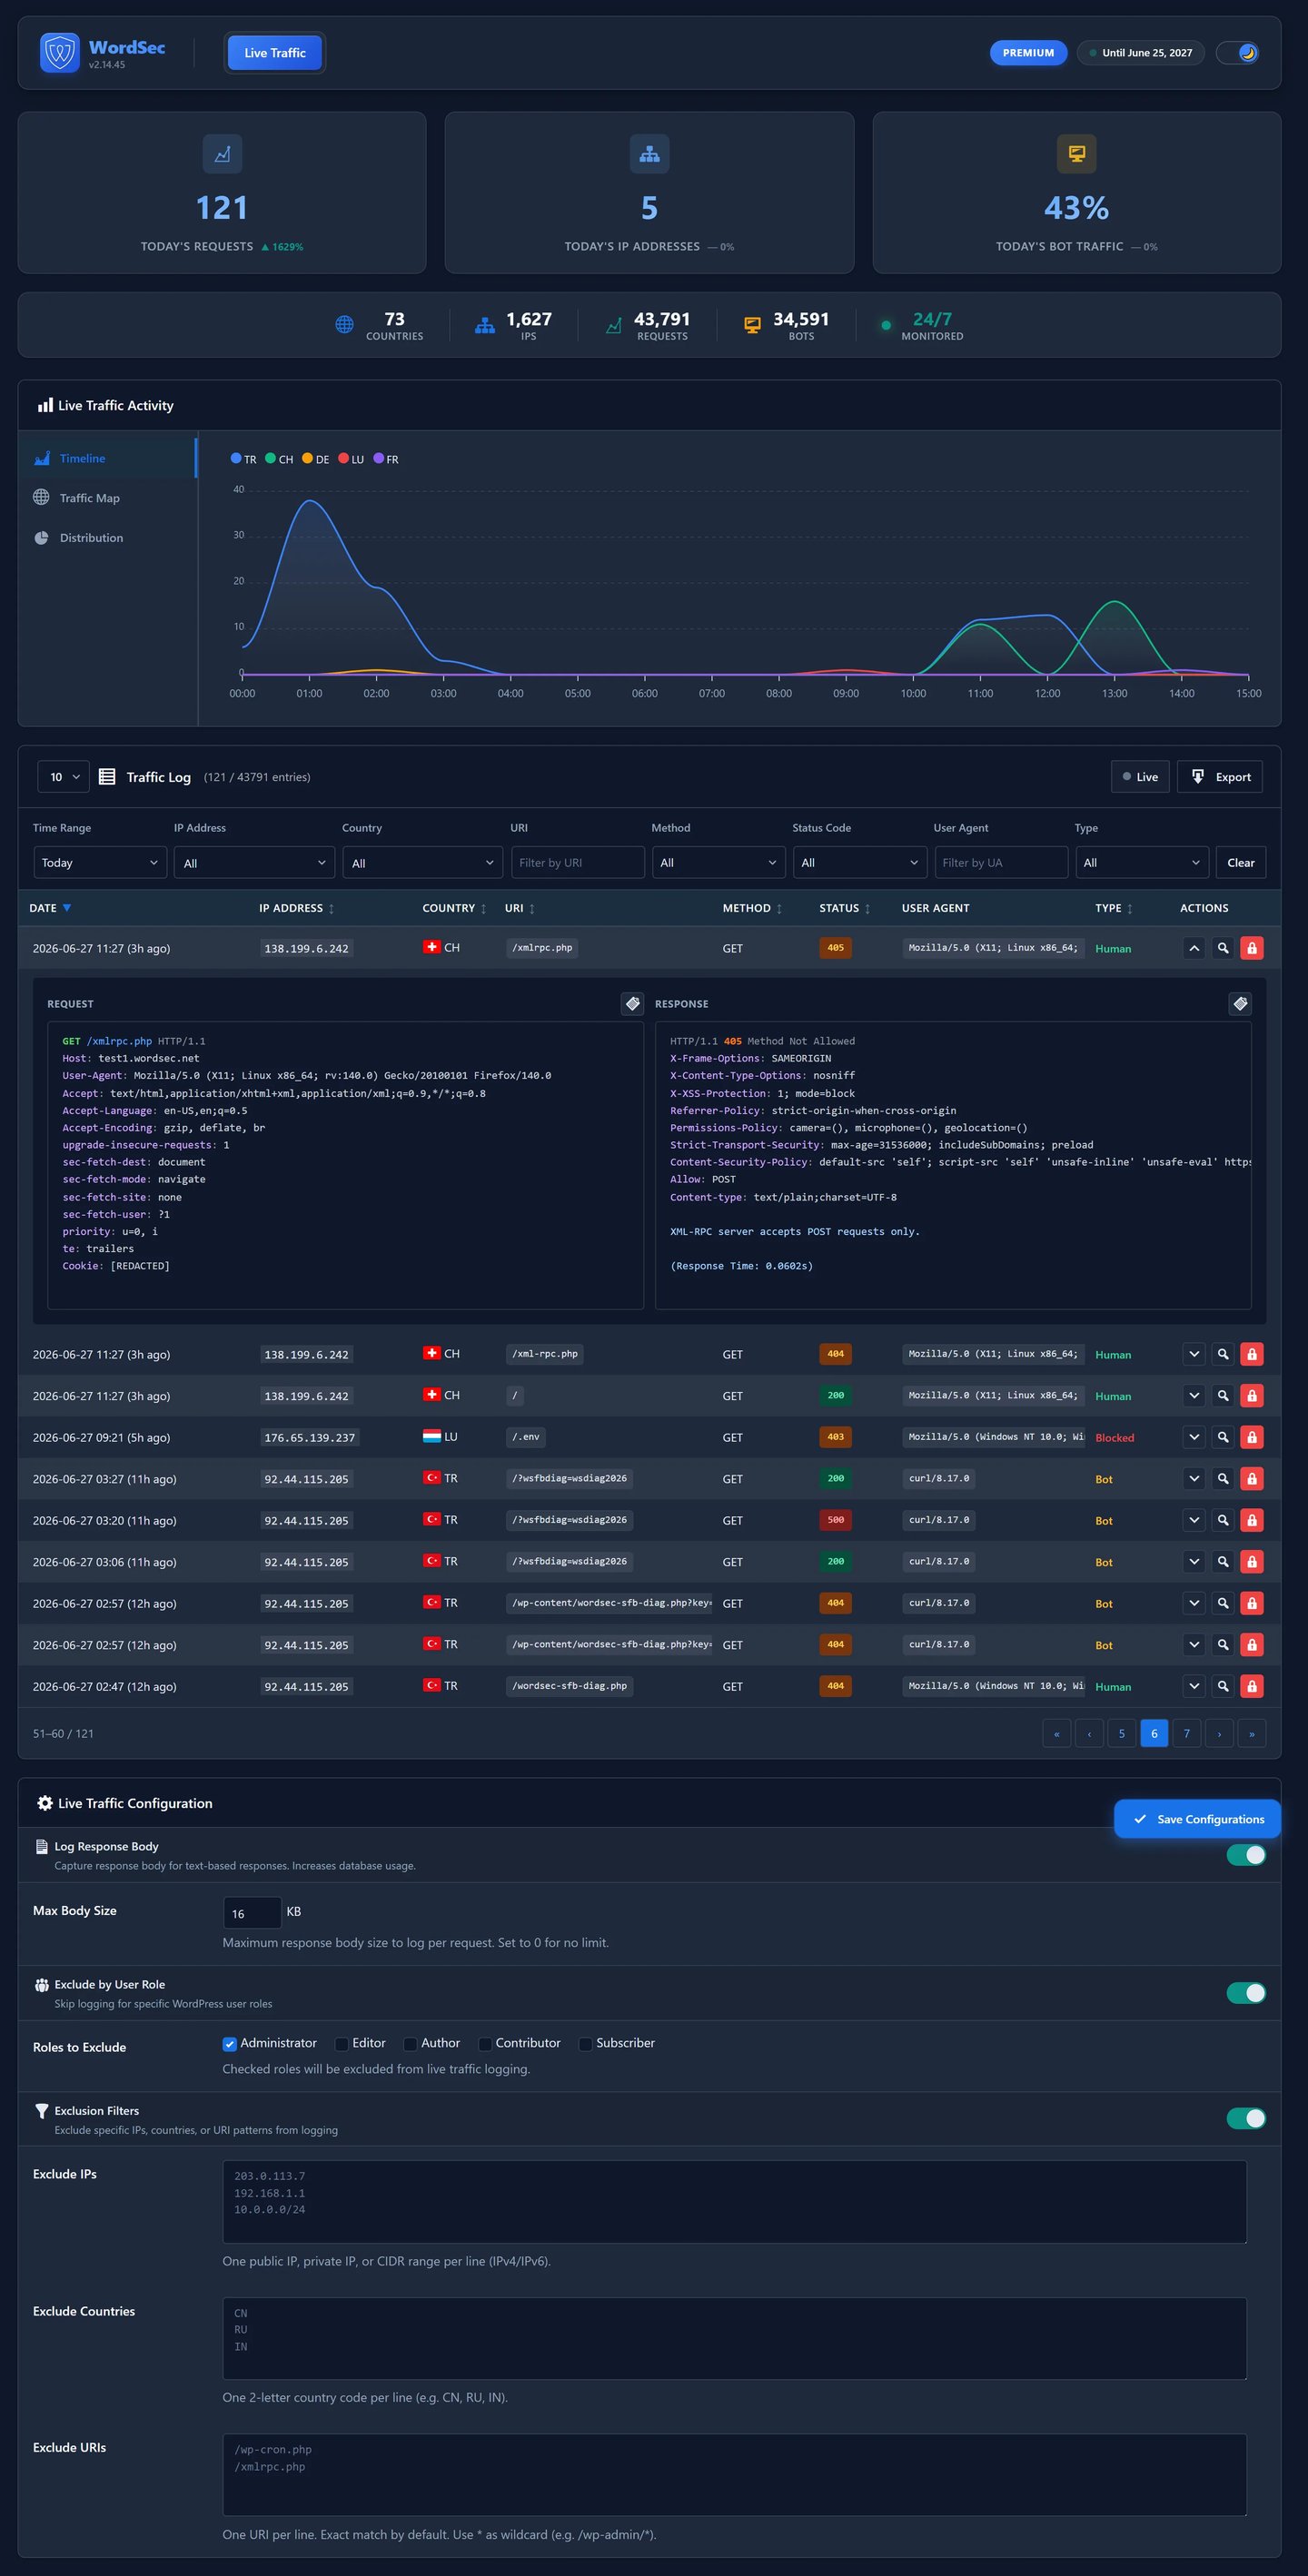
حركة المرور المباشرة
- تسجيل الطلبات في الوقت الفعلي مع كشف البوتات وتصدير CSV
- تصفية الاستثناءات حسب الدور أو IP أو الدولة أو URI
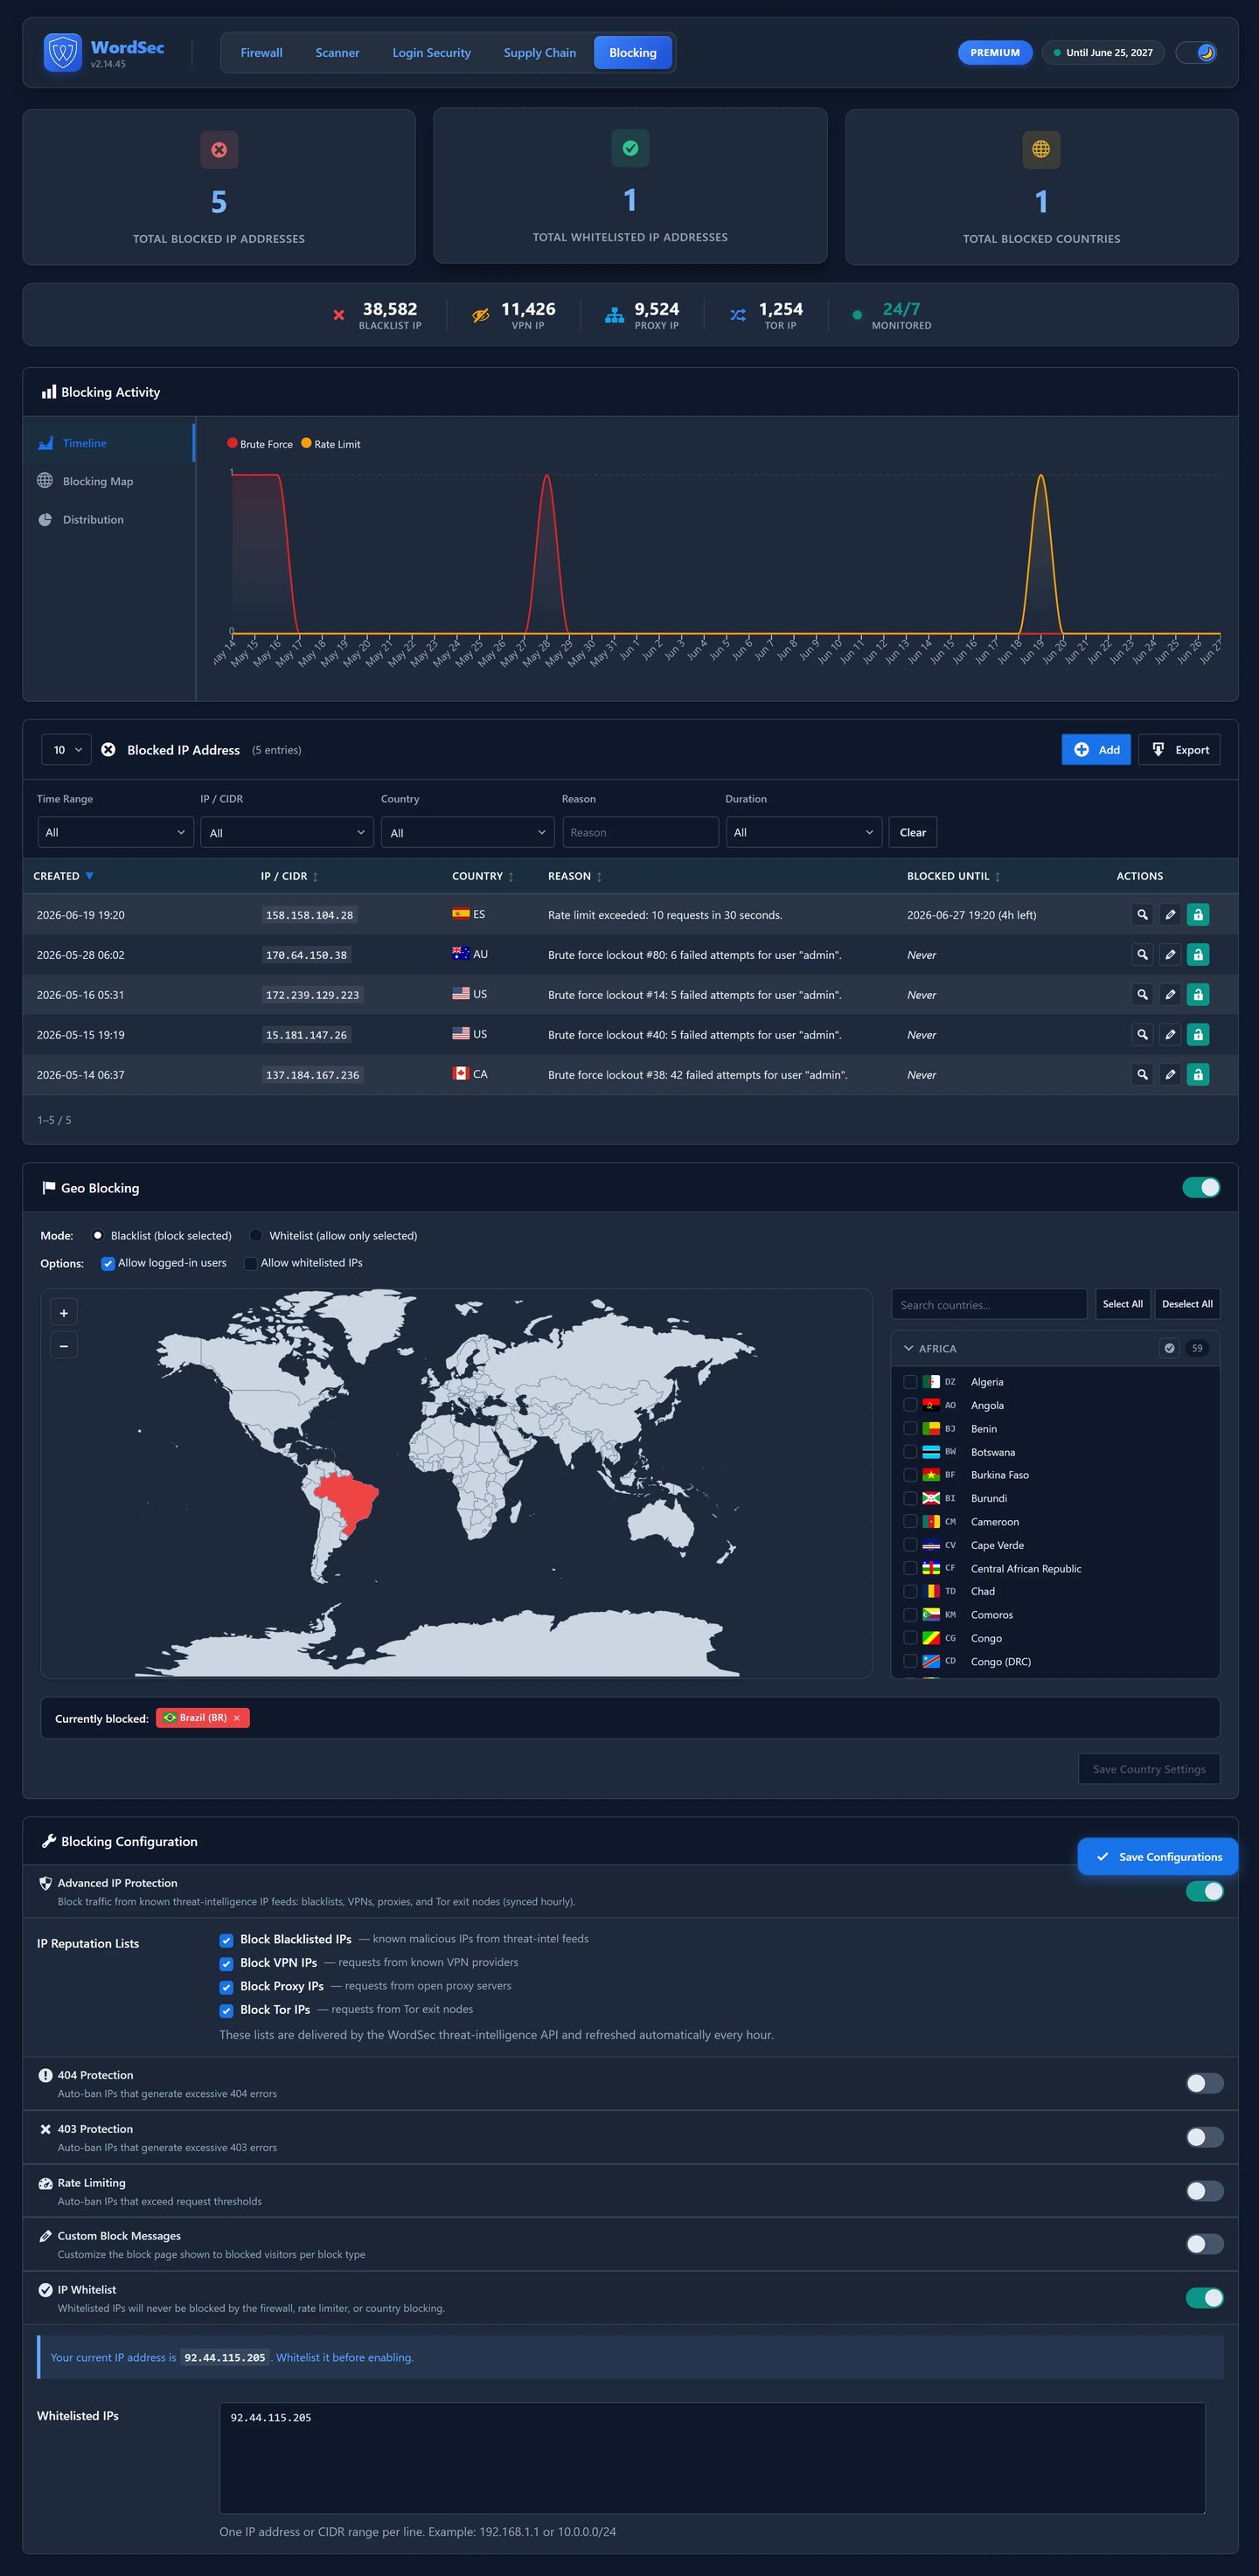
حظر عناوين IP والدول
- قوائم سماح أو حظر للدول والقارات
- حجب عناوين IP وCIDR، سواء كان مؤقتًا أو دائمًا، مع دعم قوائم السماح
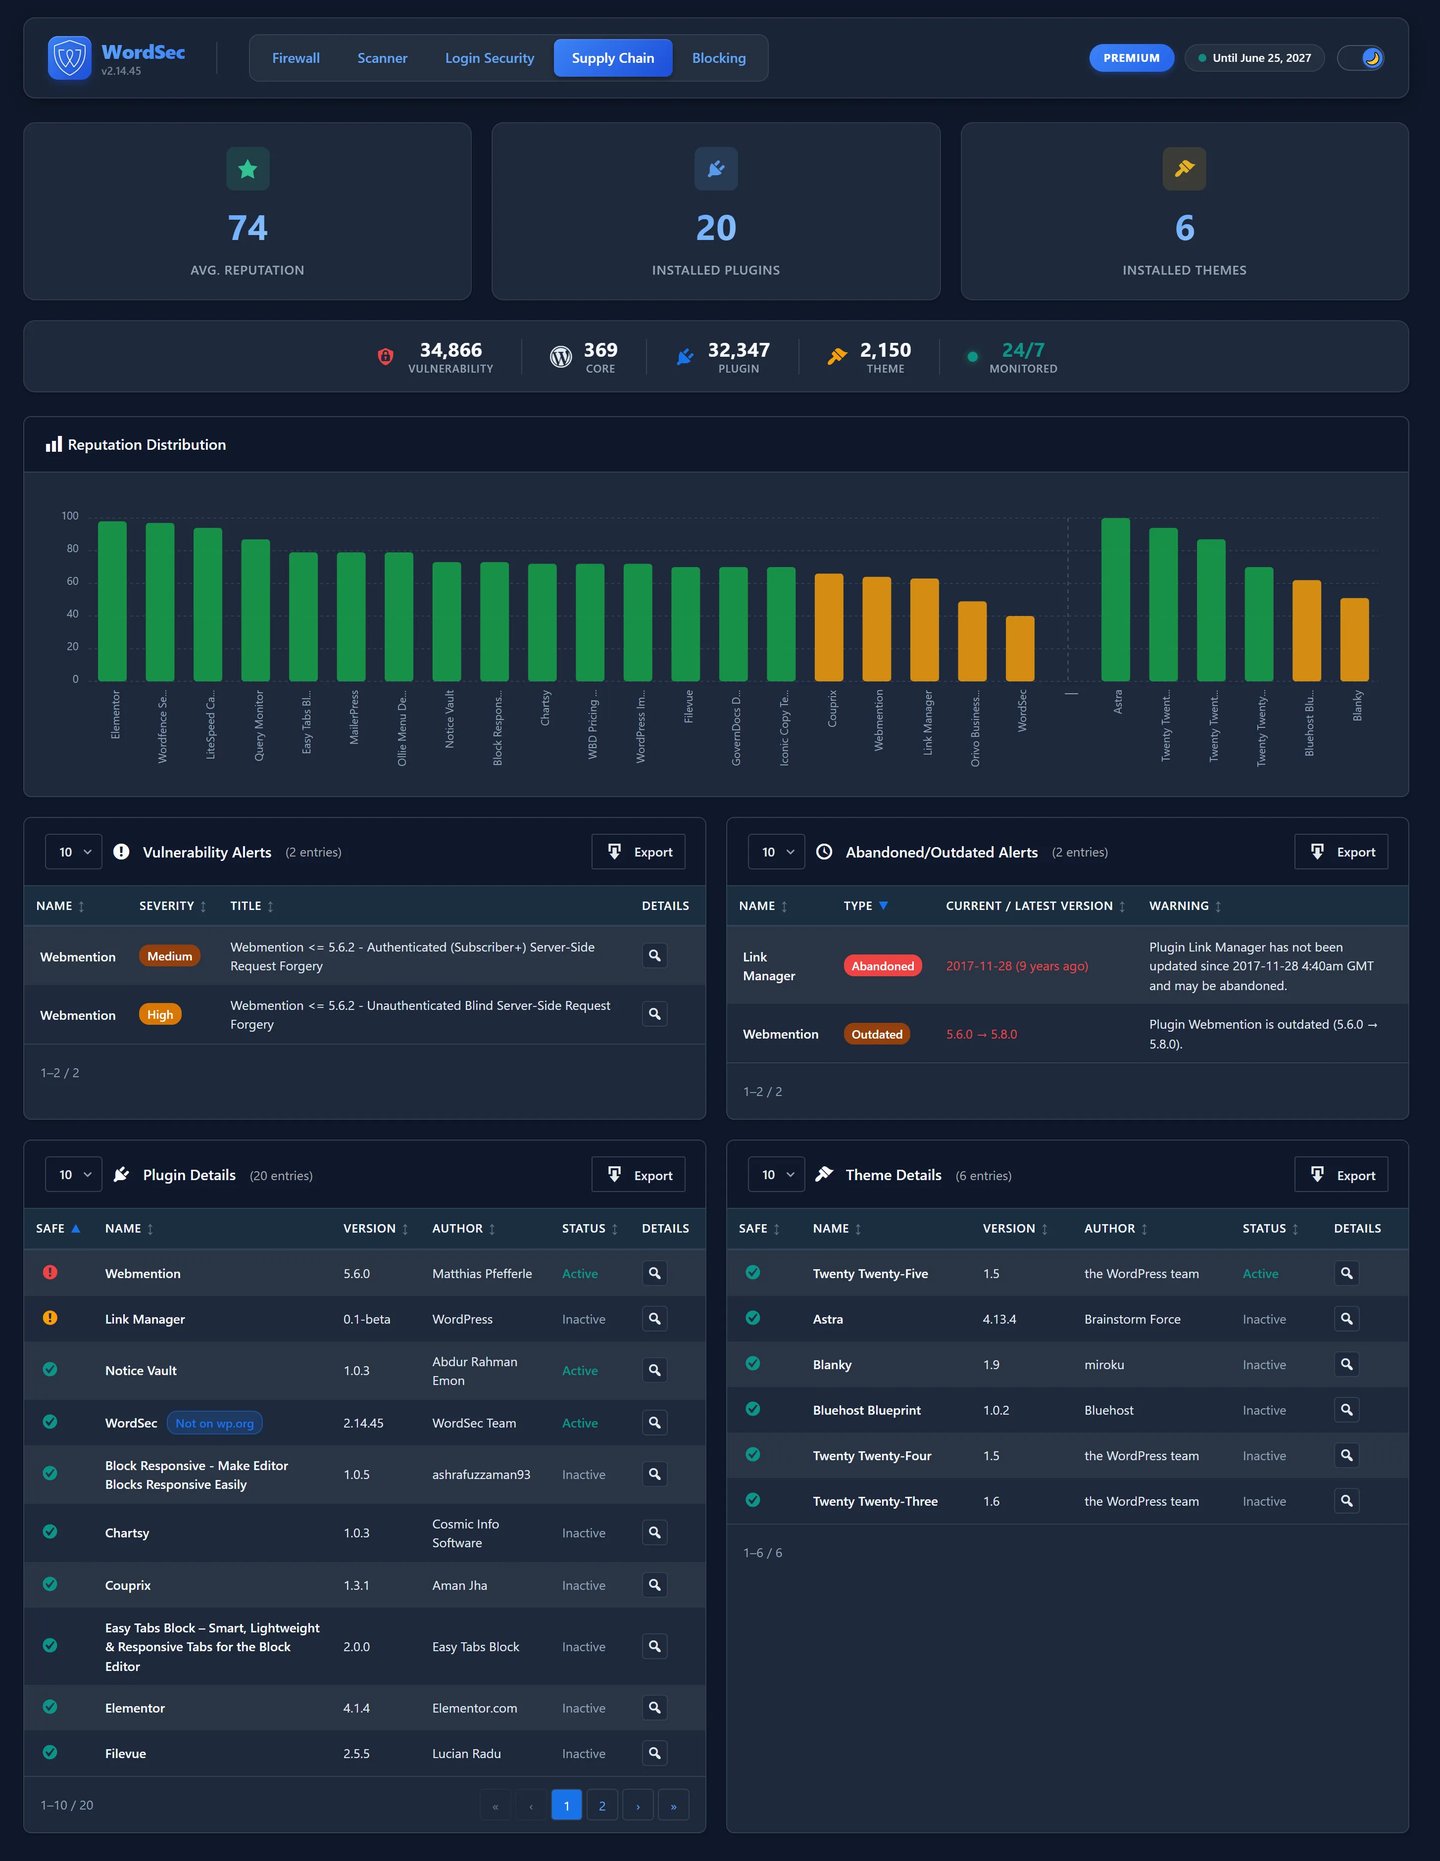
سلسلة التوريد ومعلومات التهديدات
- تقييم السمعة وكشف الإضافات المهجورة
- تنبيهات الثغرات المعروفة للنواة والإضافات والقوالب و PHP
- التحقق من سلامة التحديثات مع نسخ احتياطية وجرد SBOM
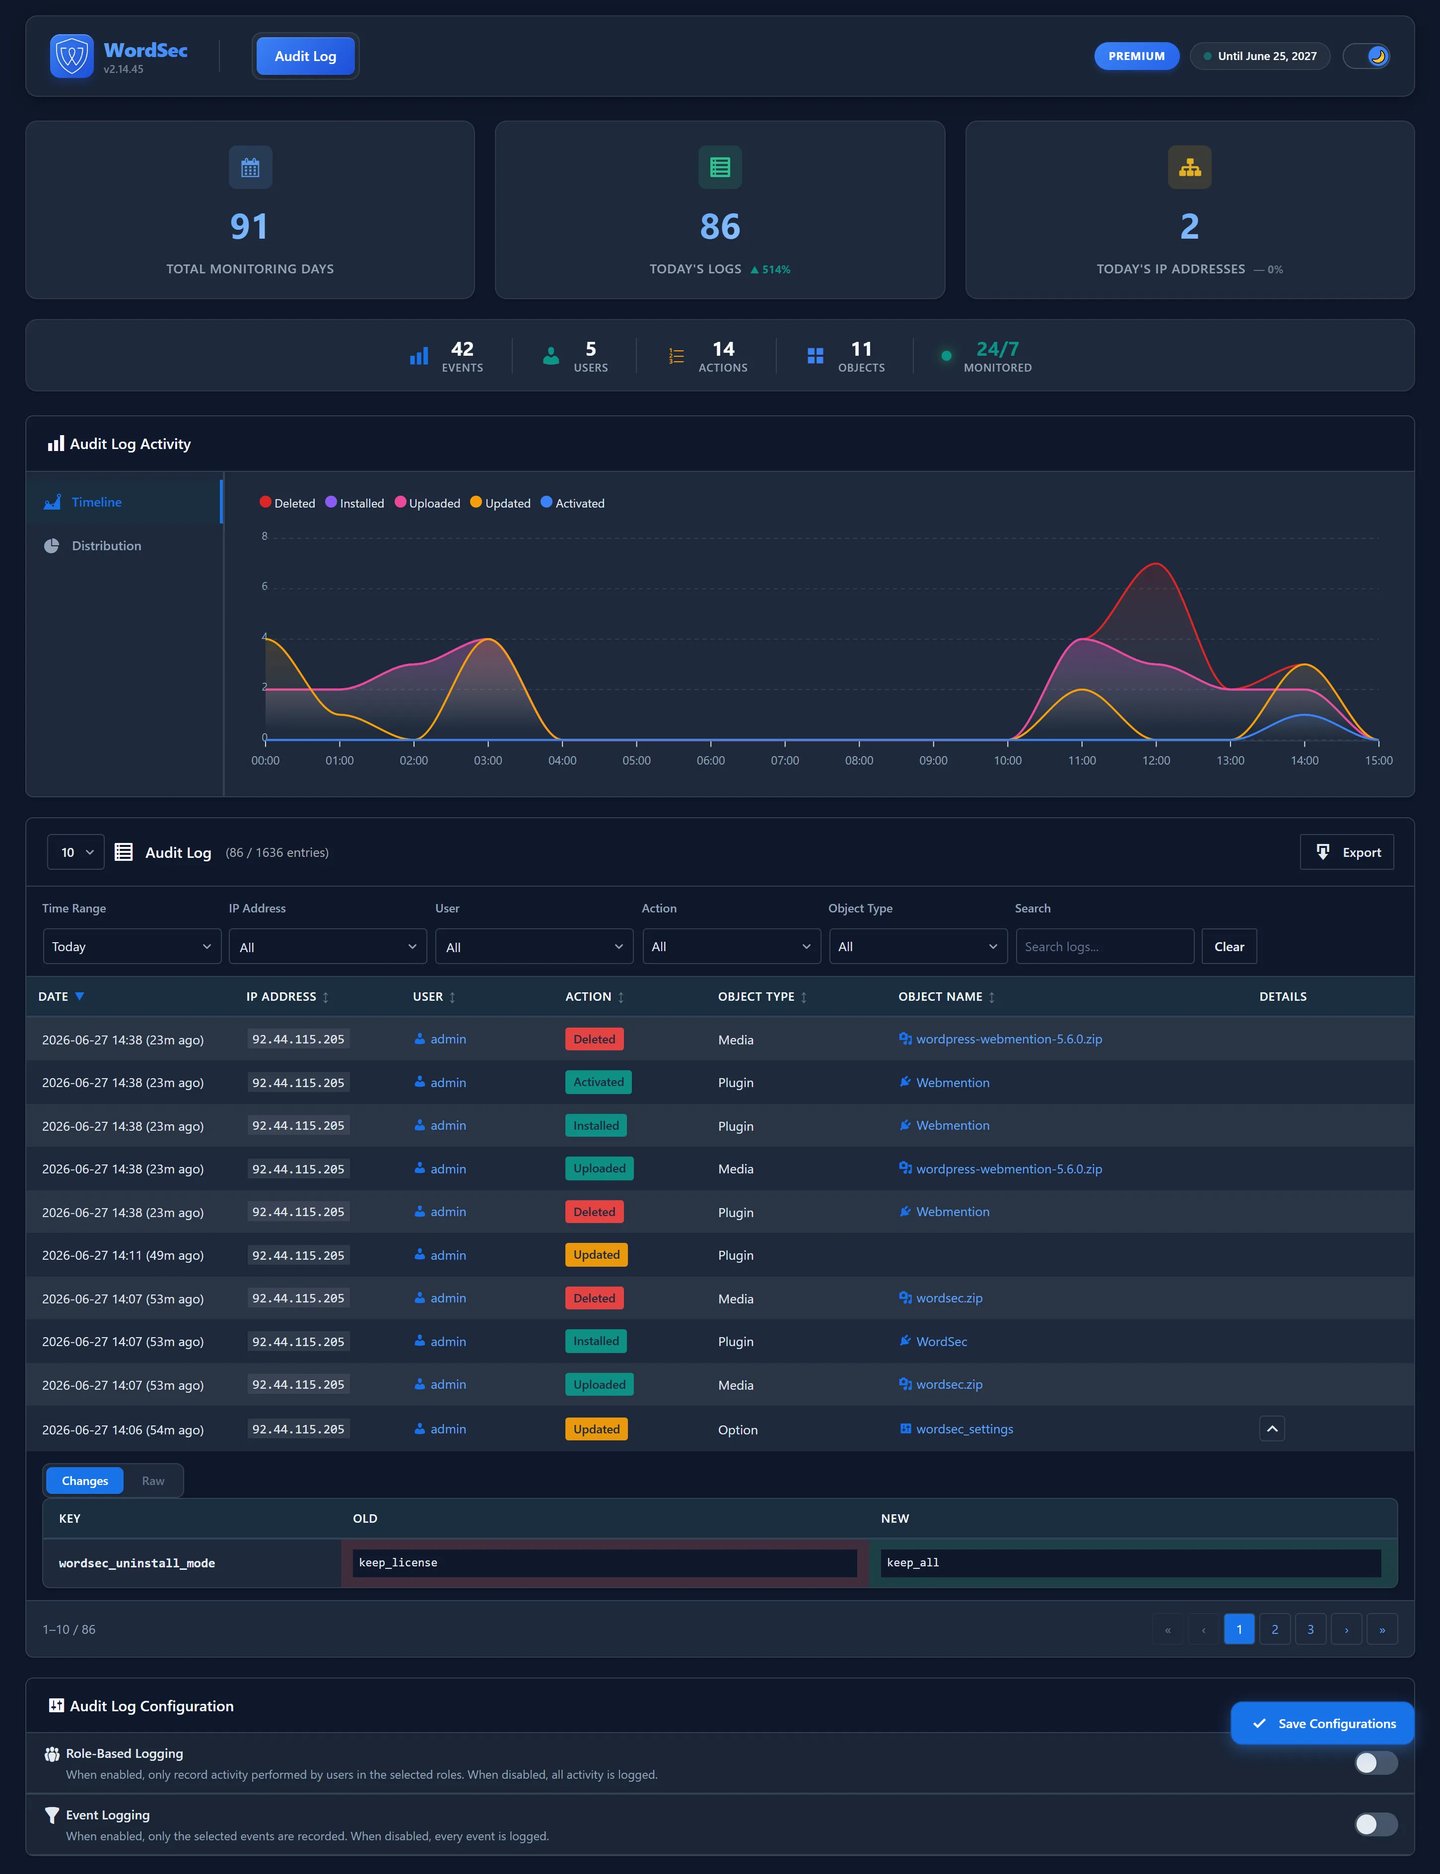
سجل التدقيق
- تتبع الأنشطة عبر 11 نوعًا من الكائنات و14 إجراءً
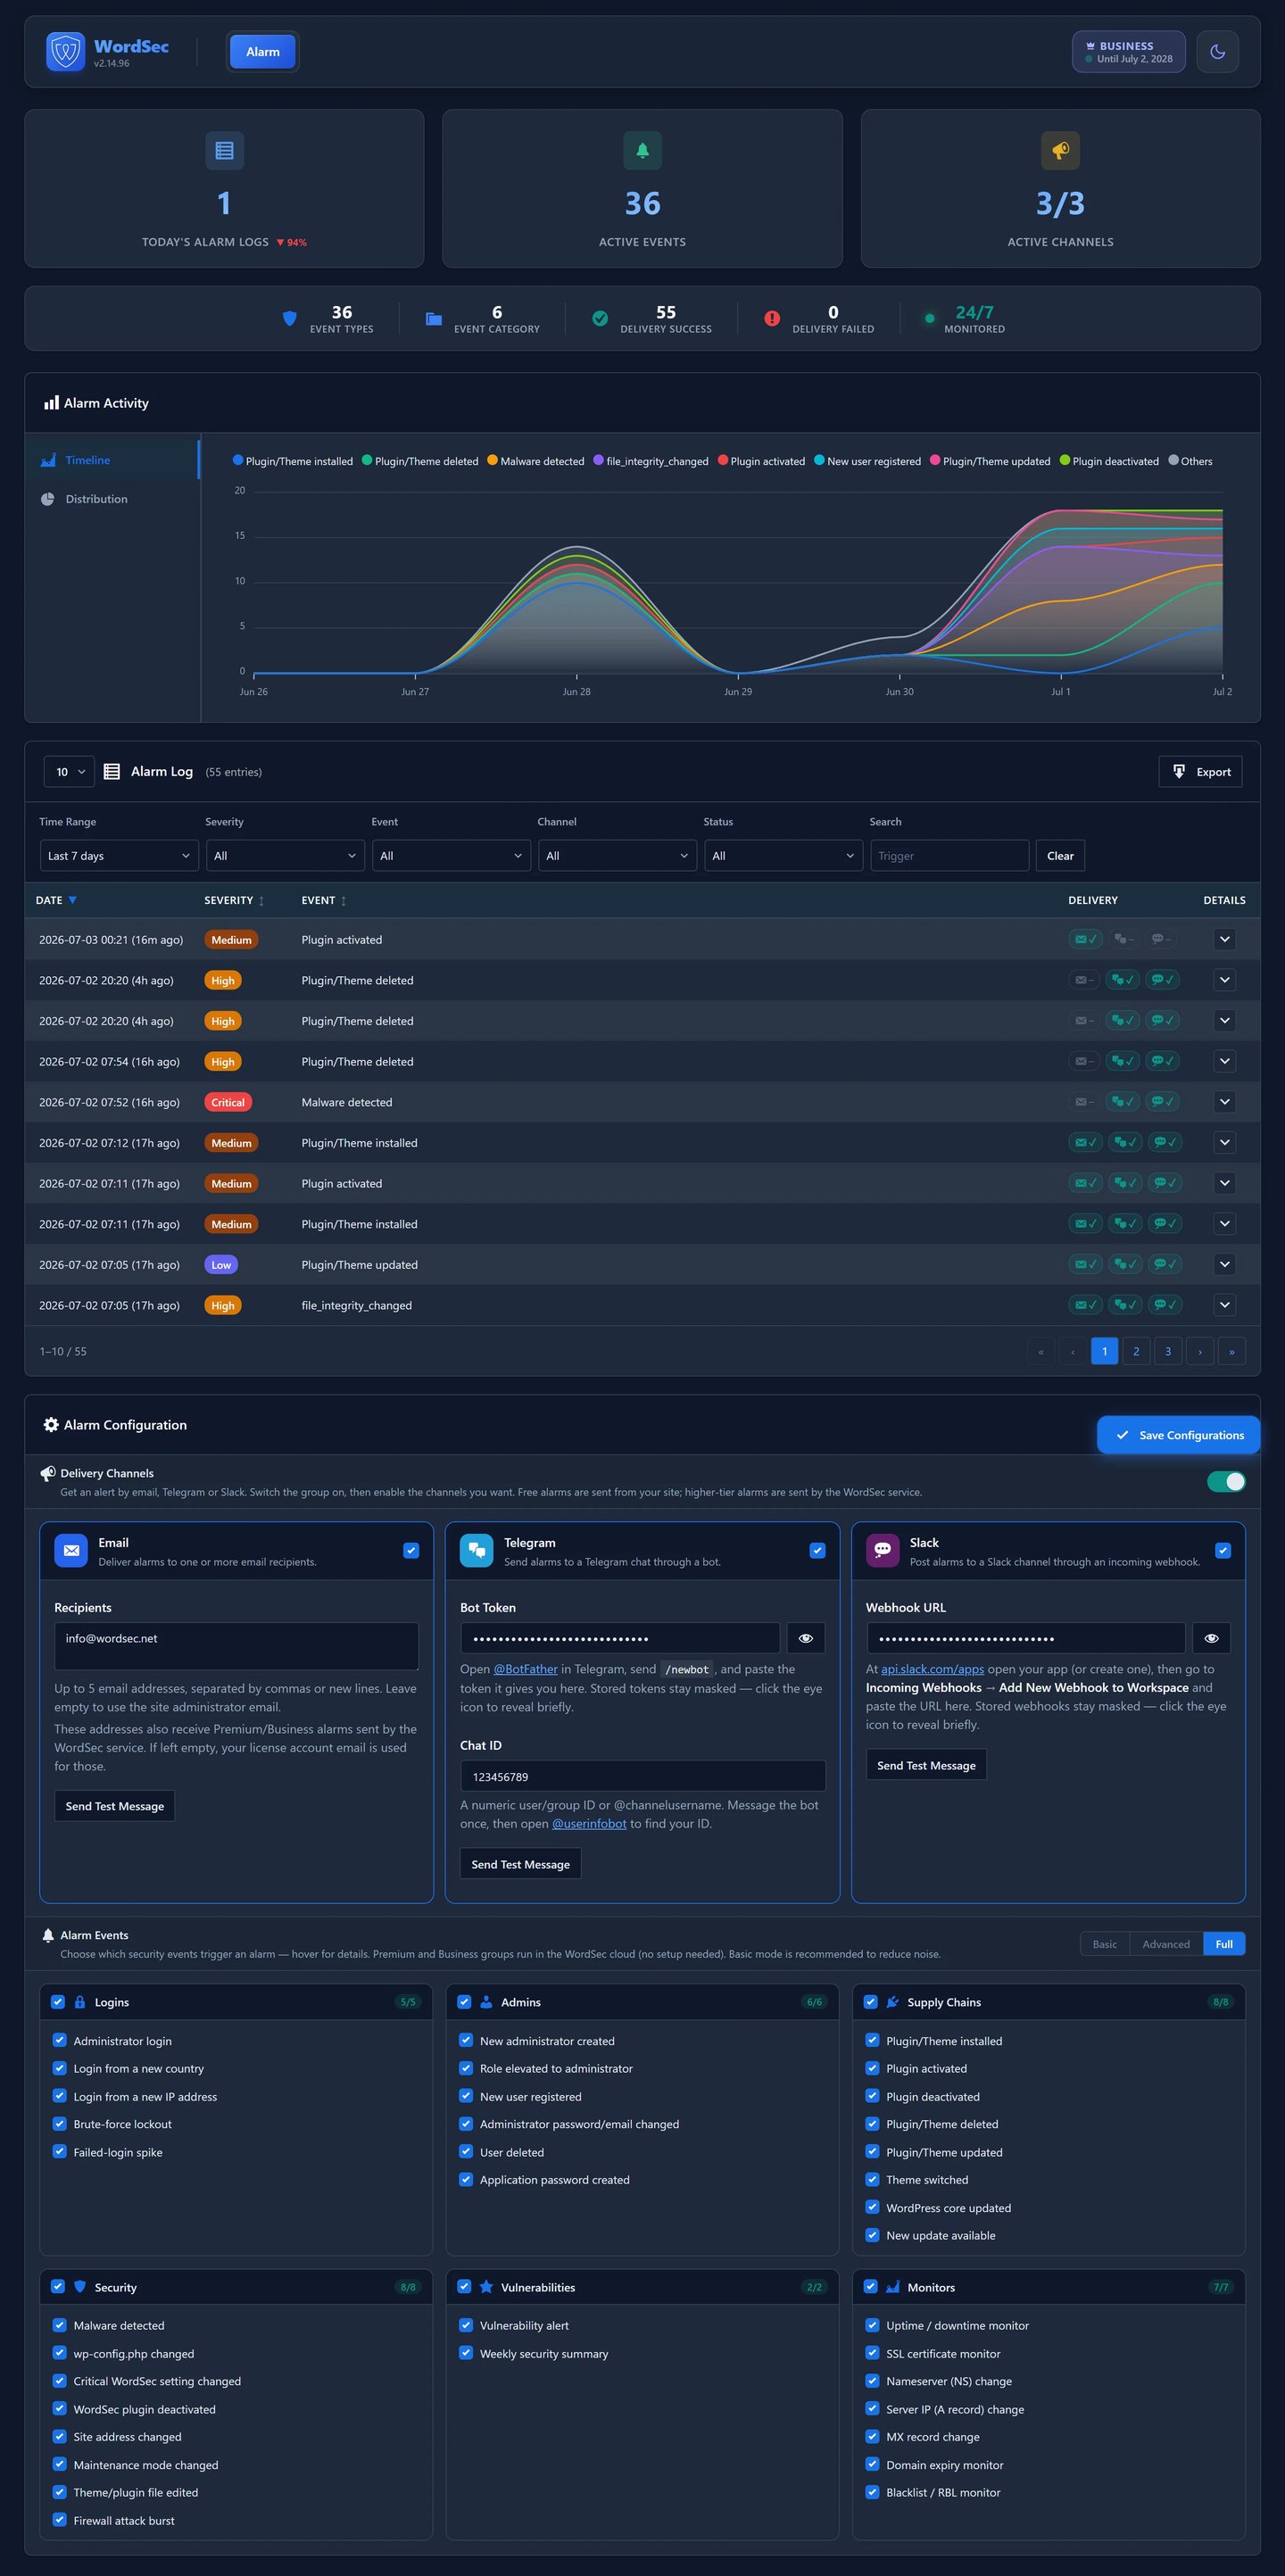
أجهزة الإنذار
- 36 نوعاً من أحداث التنبيه تُرسَل عبر البريد الإلكتروني أو Telegram أو Slack
تعمل كل الميزات محلياً دون مفتاح ترخيص. واختيارياً، تُزوِّد خدمة WordSec على wordsec.net بيانات معلومات التهديدات التي لا يمكن إنتاجها محلياً: مجموعات قواعد WAF المُدارة، وتغذية توقيعات البرمجيات الخبيثة، وقوائم سمعة عناوين IP، وقاعدة بيانات GeoIP، وسجلات الثغرات. الاتصال اختياري، وكل خدمة خارجية موثَّقة في قسم “الخدمات الخارجية” أدناه.
الخدمات الخارجية
صُمِّم WordSec للعمل محلياً، وبدون مفتاح ترخيص فإنه لا يُجري أي طلبات صادرة إلى خدمة WordSec. تعمل تصفية الطلبات الأساسية وفحص الملفات على خادمك. لا يُتَّصَل بالخدمات المذكورة أدناه إلا للميزات المُحدَّدة الموصوفة، ومعظمها فقط عند تفعيلك تلك الميزة صراحةً (أو، بالنسبة لـ WordSec API، فقط بعد تفعيلك مفتاح ترخيص). يوثِّق هذا القسم كل خدمة طرف ثالث يمكن للإضافة الاتصال بها والبيانات التي تتلقاها كل منها.
WordSec API (api.wordsec.net)
يعمل WordSec مجاناً بدون ترخيص، وفي هذه الحالة لا يتصل بهذه الخدمة على الإطلاق. يتوفر ترخيص مجاني للجميع؛ وبمجرد تفعيلك مفتاحاً تتواصل الإضافة مع خدمة WordSec لغرضين متمايزين:
- استدعاءات الخدمة المطلوبة (فقط أثناء نشاط مفتاح ترخيص): تفعيل الترخيص والتحقق منه، وتحديثات بيانات التهديدات (قواعد جدار الحماية، توقيعات البرمجيات الخبيثة، قوائم سمعة IP، بيانات GeoIP، قائمة نطاقات البريد الإلكتروني المؤقت وبيانات الثغرات الأمنية المعروفة). تُفعِّل هذه الميزات المدعومة سحابياً ولا يمكن تنفيذها محلياً؛ وبدون مفتاح، لا يُجرى أي من هذه الاستدعاءات. أما كود الإنفاذ المحلي لهذه الميزات (محرّك WAF، وفاحص البرمجيات الخبيثة، ومرشِّحات حظر IP، ومرشِّح تقييد التسجيل) فهو حاضر ونشط دائماً؛ لكن دون موجز مُحدَّث لا يملك ببساطة أي بيانات استخبارات تهديدات ليفحص الطلبات مقابلها.
* متى: عند التفعيل/التحقق وعند فحوصات تحديث بيانات التهديدات المجدولة.
* البيانات المُرسَلة: عنوان URL لموقعك ومفتاح الترخيص (يُستخدمان لمصادقتك وربط الترخيص بهذا الموقع)، وبالنسبة لفحوصات التحديث، الإصدارات الحالية لموجزات بيانات التهديدات المُثبَّتة لديك.
- قياس اختياري لبيانات الاستخدام/البيئة (اشتراك اختياري، مُعطَّل افتراضياً): لقطة مجهولة المصدر مرة واحدة يومياً تُستخدَم لتحسين WordSec. لا تُرسَل إلا بعد تفعيلك صراحةً “مشاركة بيانات الاستخدام والبيئة” (عند تفعيل الترخيص أو في الإعدادات متقدم بيانات الاستخدام) ويمكن إيقافها مرة أخرى في أي وقت.
* متى: مرة واحدة يومياً، فقط أثناء تفعيل الاشتراك.
* البيانات المُرسَلة: لقطة غير شخصية عن بيئة الموقع (إصدارات الخادم وWordPress وPHP وقاعدة البيانات، وقائمة الإضافات والقوالب النشطة) وإحصاءات مُجمَّعة عن استخدام ميزات WordSec والأمان. لا تُرسَل أبداً أي كلمات مرور أو بيانات اعتماد قاعدة البيانات أو مفاتيح سرية أو عناوين بريد إلكتروني.
- شروط الخدمة: https://wordsec.net/terms
- سياسة الخصوصية: https://wordsec.net/privacy
Have I Been Pwned (api.pwnedpasswords.com)
يُستخدَم من قِبل فحص كلمات المرور المُسرَّبة الاختياري لاكتشاف ما إذا كانت كلمة مرور تظهر في اختراقات بيانات معروفة، باستخدام k-anonymity.
* متى: عند تعيين مستخدم لكلمة مرور أو إرسالها وكون فحص كلمات المرور المُسرَّبة مُفعَّلاً.
* البيانات المُرسَلة: فقط أول 5 أحرف من تجزئة SHA-1 لكلمة المرور. أما كلمة المرور نفسها وتجزئتها الكاملة فلا تغادران موقعك أبداً.
* الشروط والخصوصية: https://haveibeenpwned.com/Privacy
WordPress.org API (api.wordpress.org, downloads.wordpress.org, wordpress.org, core.svn.wordpress.org, plugins.svn.wordpress.org, themes.svn.wordpress.org)
يُستخدم للتحقق من سلامة ملفات نواة WordPress والإضافات والقوالب، وللاستعلام عن المعلومات العامة للإضافات/القوالب (plugins_api/themes_api) من أجل درجات سمعة سلسلة التوريد وفحوصات سلامة التحديثات، ولتنزيل حزمة لغة ترجمة WordSec نفسها من translate.wordpress.org عندما تختار لغة عرض غير مثبتة بعد (الآلية نفسها التي يستخدمها WordPress عند تغيير لغة الموقع)، وكذلك (فقط عند نقرك على “إصلاح” في إحدى نتائج الفاحص) لتنزيل النسخة الأصلية من ملف نواة/إضافة/قالب معدَّل حتى يمكن استعادته. تجلب تنزيلات الإصلاح ملفات أصلية مفردة من plugins.svn.wordpress.org / themes.svn.wordpress.org / core.svn.wordpress.org، مع الرجوع عند الحاجة إلى الحزم الكاملة من downloads.wordpress.org (ملفات zip للإضافات/القوالب) و wordpress.org (ملفات zip لإصدارات النواة).
* متى: أثناء فحوصات البرمجيات الخبيثة/السلامة وفحوصات سمعة سلسلة التوريد، وعند تنفيذ إجراء إصلاح صريح، وعند حفظ لغة عرض لم تُثبَّت ترجمتها بعد.
* البيانات المُرسَلة: إصدار نواة WordPress، ولغة الموقع، ومعرّفات/إصدارات الإضافات والقوالب التي يجري فحصها؛ وعند تنزيل لغة، معرّف/إصدار الإضافة واللغة المختارة.
* الشروط والخصوصية: https://wordpress.org/about/privacy/
RDAP (rdap.org)
يُستخدَم من قِبل أداة بحث WHOIS/RDAP في صفحة الأدوات لعرض معلومات الملكية لعنوان IP أو نطاق تفحصه.
* متى: فقط عند تشغيلك أداة بحث WHOIS/RDAP.
* البيانات المُرسَلة: عنوان IP أو النطاق الذي اخترت البحث عنه.
* الشروط والخصوصية: https://about.rdap.org/
ipify (api.ipify.org)
يُستخدَم من قِبل مُدقِّق القائمة السوداء في صفحة الأدوات وأداة معلومات الخادم لتحديد عنوان IP العام الخاص بخادمك.
* متى: فقط عند تشغيلك أداة “فحص القائمة السوداء” أو “عناوين IP للخادم”.
* البيانات المُرسَلة: طلب بسيط من خادمك؛ لا تُضمَّن أي بيانات للموقع (تكتفي الخدمة بإرجاع عنوان IP الطالِب).
* الشروط والخصوصية: https://www.ipify.org/
مزوّدو قوائم حظر DNS (أداة فحص القائمة السوداء)
يستعلم اختبار “فحص القائمة السوداء” في صفحة الأدوات من قوائم الحظر المعتمدة على DNS (DNSBLs) ليخبرك بما إذا كان عنوان IPv4 العام لخادمك مُدرَجاً. يتلقى كل مزوّد استعلام DNS قياسياً يحتوي على عنوان IP الخاص بخادمك بصيغة معكوسة. يُستعلَم من خمسة مزوّدين:
* Spamhaus ZEN (zen.spamhaus.org) – https://www.spamhaus.org/privacy-notice/
* SpamCop (bl.spamcop.net)، تُشغّلها Cisco – https://www.cisco.com/c/en/us/about/legal/privacy-full.html
* Barracuda Reputation Block List (b.barracudacentral.org) – https://www.barracuda.com/company/legal/privacy-policy
* UCEPROTECT Level 1 (dnsbl-1.uceprotect.net) – https://www.uceprotect.net/en/index.php
* PSBL (psbl.surriel.com) – https://psbl.org/
التفاصيل:
* متى: فقط عند نقرك على “فحص القائمة السوداء” في صفحة الأدوات.
* البيانات المُرسَلة: عنوان IPv4 العام لخادمك، مُضمَّناً في كل استعلام لقائمة حظر DNS.
Telegram Bot API (api.telegram.org)
قناة تسليم تنبيهات اختيارية. تعمل فقط عند إعدادك رمز bot الخاص بـ Telegram ومُعرِّف الدردشة (chat ID) الخاصين بك.
* متى: عند إطلاق تنبيه أمني فعّلته وكون تسليم Telegram مُعدّاً.
* البيانات المُرسَلة: نص رسالة التنبيه (نوع الحدث، اسم الموقع، سياق IP/المستخدم ذي الصلة) إلى الـ bot/الدردشة التي أعددتها.
* شروط الخدمة: https://telegram.org/tos
* سياسة الخصوصية: https://telegram.org/privacy
Slack Incoming Webhooks (hooks.slack.com)
قناة تسليم تنبيهات اختيارية. تعمل فقط عند إعدادك عنوان URL لـ incoming-webhook الخاص بـ Slack.
* متى: عند إطلاق تنبيه أمني فعّلته وكون تسليم Slack مُعدّاً.
* البيانات المُرسَلة: نص رسالة التنبيه (نوع الحدث، اسم الموقع، سياق IP/المستخدم ذي الصلة) إلى الـ webhook الذي أعددته.
* شروط الخدمة: https://slack.com/terms-of-service
* سياسة الخصوصية: https://slack.com/privacy-policy
Google reCAPTCHA (www.google.com, www.gstatic.com)
CAPTCHA اختياري لتسجيل الدخول/التسجيل. يعمل فقط عند اختيارك reCAPTCHA وتوفيرك مفاتيحك الخاصة.
* متى: على نماذج تسجيل الدخول والتسجيل أثناء التفعيل.
* يُحمَّل عن بُعد: يتطلب reCAPTCHA تحميل سكربت الأداة الخاص به (www.google.com/recaptcha/api.js، المُقدَّم مع الأصول من www.gstatic.com) من Google في متصفح الزائر؛ يُدرَج فقط على تلك النماذج وفقط أثناء كون reCAPTCHA هو المزوّد المُختار. التحقق من الرمز المميز هو استدعاء من جانب الخادم من موقعك إلى www.google.com.
* البيانات المُرسَلة: رمز استجابة CAPTCHA، ومفتاح موقعك العام، وعنوان IP الزائر.
* شروط الخدمة: https://policies.google.com/terms
* سياسة الخصوصية: https://policies.google.com/privacy
hCaptcha (hcaptcha.com, js.hcaptcha.com)
CAPTCHA اختياري لتسجيل الدخول/التسجيل. يعمل فقط عند اختيارك hCaptcha وتوفيرك مفاتيحك الخاصة.
* متى: على نماذج تسجيل الدخول والتسجيل أثناء التفعيل.
* يُحمَّل عن بُعد: يتطلب hCaptcha تحميل سكربت الأداة الخاص به (js.hcaptcha.com/1/api.js) من hCaptcha في متصفح الزائر؛ يُدرَج فقط على تلك النماذج وفقط أثناء كون hCaptcha هو المزوّد المُختار. التحقق من الرمز المميز هو استدعاء من جانب الخادم من موقعك إلى hcaptcha.com.
* البيانات المُرسَلة: رمز استجابة CAPTCHA، ومفتاح موقعك العام، وعنوان IP الزائر.
* شروط الخدمة: https://www.hcaptcha.com/terms
* سياسة الخصوصية: https://www.hcaptcha.com/privacy
Cloudflare Turnstile (challenges.cloudflare.com)
CAPTCHA اختياري لتسجيل الدخول/التسجيل. يعمل فقط عند اختيارك Turnstile وتوفيرك مفاتيحك الخاصة.
* متى: على نماذج تسجيل الدخول والتسجيل أثناء التفعيل.
* يُحمَّل عن بُعد: يتطلب Turnstile تحميل سكربت الأداة الخاص به (challenges.cloudflare.com/turnstile/v0/api.js) من Cloudflare في متصفح الزائر؛ يُدرَج فقط على تلك النماذج وفقط أثناء كون Turnstile هو المزوّد المُختار. التحقق من الرمز المميز هو استدعاء من جانب الخادم من موقعك إلى challenges.cloudflare.com.
* البيانات المُرسَلة: رمز استجابة CAPTCHA، ومفتاح موقعك العام، وعنوان IP الزائر.
* شروط الخدمة: https://www.cloudflare.com/website-terms/
* سياسة الخصوصية: https://www.cloudflare.com/privacypolicy/
ipwhois.io (ipwho.is)
خدمة تفاصيل IP اختيارية، مُعطَّلة افتراضياً. تمر جميع الطلبات عبر HTTPS مع التحقق من الشهادة، ولا يُجرى أي منها حتى تُفعِّل “خدمة البحث الخارجي عن IP” في إعدادات WordSec (قسم معالجة IP الزائر). تُستخدَم لأمر واحد فقط: بحث “تفاصيل IP” في حركة المرور المباشرة (الدولة، المنطقة، المدينة، مزوّد الخدمة، المؤسسة، ASN). لا يتصل تسجيل حركة المرور بهذه الخدمة أبداً؛ ويعتمد تحديد الدولة أثناء التسجيل على قاعدة بيانات GeoIP المحلية فقط.
* متى: فقط أثناء تفعيل خيار خدمة البحث الخارجي عن IP، وفقط عند نقرك على بحث تفاصيل IP.
* البيانات المُرسَلة: عنوان IP الذي اخترت فحصه.
* شروط الخدمة: https://ipwhois.io/terms
* سياسة الخصوصية: https://ipwhois.io/privacy
VirusTotal (virustotal.com)
لا يُتَّصَل بها تلقائياً. يعرض الفاحص رابط “التحقق على VirusTotal” يمكنك النقر عليه لفتح VirusTotal في متصفحك لملف مُعيَّن.
* متى: فقط عند نقرك على الرابط.
* البيانات المُرسَلة: تجزئة (hash) الملف المُتضمَّنة في عنوان URL للرابط.
* الشروط والخصوصية: https://docs.virustotal.com/docs/privacy-policy
Qualys SSL Labs (ssllabs.com)
لا يُتَّصَل بها تلقائياً. يعمل اختبار “فحص صحة SSL” في صفحة الأدوات بالكامل على خادمك الخاص (يفتح اتصال TLS بنطاقك الخاص ويقرأ الشهادة). وبجانبه، يفتح رابط “فحص عميق (SSL Labs)” اختبار Qualys SSL Labs في علامة تبويب جديدة في المتصفح؛ يتصل SSL Labs عندئذٍ بموقعك من الخارج ويُقيّم إعداد TLS الخاص به. يحمل الرابط علامة “إخفاء النتائج”، لذا لا يُنشَر التقرير على اللوحة العامة لـ SSL Labs.
* متى: فقط عند نقرك على رابط “فحص عميق (SSL Labs)”.
* البيانات المُرسَلة: اسم نطاق موقعك، المُتضمَّن في عنوان URL للرابط.
* الشروط: https://www.ssllabs.com/about/terms.html
* الخصوصية: https://www.qualys.com/company/privacy/
الشكر والتقدير
يُضمِّن WordSec مكتبات الأطراف الثالثة المذكورة أدناه. تُوزَّع كل مكتبة بموجب ترخيص متوافق مع ترخيص WordSec نفسه “GPLv2 or later”. تحتفظ كل مكتبة مُضمَّنة بلافتة الترخيص داخل ملفاتها و/أو بملف الترخيص الأصلي الخاص بها، والمصدر الأصلي الكامل (غير المُصغَّر) لكل منها متاح في المشروع والإصدار المرتبطين.
مكتبات PHP (`vendor/`)
TCPDF 6.11.3
* الترخيص: LGPL-3.0-or-later
* حقوق النشر: Nicola Asuni, Tecnick.com LTD
* المصدر: https://github.com/tecnickcom/TCPDF
* ملف الترخيص: vendor/tecnickcom/tcpdf/LICENSE.TXT
* يُستخدَم لـ: توليد تقارير/تصدير PDF
SimpleXLSXGen 1.5.x
* الترخيص: MIT
* حقوق النشر: (c) 2020-2022 Sergey Shuchkin
* المصدر: https://github.com/shuchkin/simplexlsxgen
* ملف الترخيص: vendor/shuchkin/simplexlsxgen/LICENSE
* يُستخدَم لـ: تصدير XLSX (Excel)
مكتبات JavaScript / CSS (`assets/*/vendor/`)
Select2 4.1.0-rc.0
* الترخيص: MIT
* حقوق النشر: Kevin Brown, Igor Vaynberg, and the Select2 contributors
* المصدر: https://github.com/select2/select2
* نص الترخيص: https://github.com/select2/select2/blob/master/LICENSE.md
* الملفات المُضمَّنة: assets/js/vendor/select2.min.js، assets/css/vendor/select2.min.css
ApexCharts 5.16.0
* الترخيص: MIT
* حقوق النشر: (c) 2018-2026 ApexCharts
* المصدر: https://github.com/apexcharts/apexcharts.js
* نص الترخيص: https://github.com/apexcharts/apexcharts.js/blob/main/LICENSE
* الملفات المُضمَّنة: assets/js/vendor/apexcharts.min.js
jsVectorMap 1.7.0
* الترخيص: MIT
* حقوق النشر: (c) Mustafa Omar and the jsVectorMap contributors
* المصدر: https://github.com/themustafaomar/jsvectormap
* نص الترخيص: https://github.com/themustafaomar/jsvectormap/blob/master/LICENSE
* الملفات المُضمَّنة: assets/js/vendor/jsvectormap.min.js، assets/css/vendor/jsvectormap.min.css
* يُستخدَم لـ: تصورات خريطة العالم (حركة المرور المباشرة / الحظر / جدار الحماية)
بيانات خريطة العالم (world_mill)، المُسجَّلة كخريطة “world” في jsVectorMap
* الترخيص: MIT
* حقوق النشر: مساهمو jvectormap-content؛ هندسة الخريطة مُشتقّة من Natural Earth (public domain)
* المصدر: https://www.npmjs.com/package/jvectormap-content
* الملفات المُضمَّنة: assets/js/vendor/world.js
* يُستخدَم لـ: هندسة الدول المعروضة في تصورات خريطة العالم أعلاه
qrcode-generator 1.4.4
* الترخيص: MIT
* حقوق النشر: Kazuhiko Arase
* المصدر: https://github.com/kazuhikoarase/qrcode-generator
* نص الترخيص: https://github.com/kazuhikoarase/qrcode-generator/blob/master/LICENSE
* الملفات المُضمَّنة: assets/js/vendor/qrcode.min.js
الأيقونات / الأصول
flag-icons (ملفات SVG لأعلام الدول)
* الترخيص: MIT (ترميز SVG)؛ أما تصاميم الأعلام نفسها فهي في public domain
* حقوق النشر: (c) 2013 Panayiotis Lipiridis
* المصدر: https://github.com/lipis/flag-icons
* نص الترخيص: https://github.com/lipis/flag-icons/blob/main/LICENSE
* الملفات المُضمَّنة: assets/images/flags/*.svg (أعلام الدول، 4×3 viewBox="0 0 640 480")
لقطات الشاشة
التنصيب
- ارفع ملفات الإضافة إلى
/wp-content/plugins/wordsec/، أو ثبِّتها من خلال شاشة الإضافات في WordPress. - فعِّل الإضافة من خلال شاشة الإضافات في WordPress.
- افتح قائمة WordSec لبدء الإعداد.
لا يُنشئ التفعيل سوى جداول قاعدة بيانات الإضافة، والإعدادات الافتراضية، ودليل البيانات الخاص بها. لا يُعدِّل WordSec أبداً ملفات .htaccess أو .user.ini أو wp-config.php، ولا يغيّر أذونات الملفات، ولا يُثبِّت مُشغِّل WAF السابق لـ WordPress دون إجراء صريح وواضح التسمية منك، ويُلغي إلغاء التفعيل كل تغيير من هذا النوع.
الأسئلة المتكررّة
-
هل يُبطئ WordSec موقعي؟
-
لا. بُني WordSec حول أقل قدر من استعلامات قاعدة البيانات، والمعالجة على دفعات، والتخزين المؤقت الذكي، بحيث لا تأتي الحماية على حساب الأداء.
-
هل أحتاج إلى مفتاح ترخيص لاستخدام WordSec؟
-
لا. يُثبَّت WordSec ويعمل كإضافة مجانية كاملة الوظائف مع حماية محلية: جدار حماية تطبيقات الويب (قواعدك المخصصة الخاصة إضافةً إلى القواعد المُعدّة مسبقاً المدمجة)، والحماية من هجمات brute-force وحماية تسجيل الدخول، والمصادقة الثنائية، والتحصين، وإعداد الحظر الجغرافي، وسجل التدقيق والمزيد، تعمل كلها بدون أي مفتاح.
-
هل يتطلب أي خدمة خارجية؟
-
لا، ليس لتشغيله. تعمل الحماية الأساسية في WordSec محلياً على خادمك، وبدون مفتاح ترخيص فإنها لا تتصل بأي خدمة WordSec خارجية على الإطلاق.
-
هل يساعد WordSec في إزالة البرمجيات الخبيثة من موقع مخترق؟
-
نعم. يفحص فاحص الأمان ملفاتك وقاعدة البيانات والمهام المجدولة، ويمكن عزل كل نتيجة بنقرة واحدة. كما يمكن إصلاح أي ملف نواة WordPress أو إضافة أو قالب معدَّل مباشرةً من نسخته الأصلية على WordPress.org، ويحتفظ سجل الفحوصات بتوثيق لكل ما عُثر عليه وما تغيّر.
-
هل يتضمن WordSec حماية من هجمات brute-force؟
-
نعم. تُقيَّد محاولات تسجيل الدخول الفاشلة بحدٍّ للمعدل مع حظر تصاعدي، بحيث تنتظر كل محاولة تالية من المصدر نفسه مدةً أطول. يمكنك أيضاً إضافة حقل مصيدة (honeypot)، وإعادة تسمية رابط تسجيل الدخول، وطلب CAPTCHA في نموذج تسجيل الدخول، وتقييد الدخول حسب IP أو الدولة أو وقت اليوم.
-
هل يدعم WordSec المصادقة الثنائية؟
-
نعم. تستخدم المصادقة الثنائية رموز TOTP وفق RFC 6238 من أي تطبيق مصادقة قياسي، وأنت تختار الأدوار التي يجب أن تستخدمها. وفي حال فقدان الجهاز وتعذّر دخول أي أحد، يوفّر الثابت WORDSEC_DISABLE_2FA في ملف wp-config.php وصولاً طارئاً.
-
ما الذي يحظره جدار حماية تطبيقات الويب فعلياً؟
-
تغطي مجموعات القواعد المدمجة حقن SQL، والبرمجة عبر المواقع (XSS)، واجتياز المسارات، وحقن PHP والأوامر. يمكنك إضافة قواعدك الخاصة عبر مُنشئ متعدد الشروط، وتشغيل جدار الحماية في وضع التعلّم قبل فرض أي شيء، وتفعيل الحماية الموسّعة اختيارياً بحيث تُفحص الطلبات قبل تحميل WordPress.
-
هل يمكنني تشغيل WordSec إلى جانب إضافة أمان أخرى؟
-
يمكنك ذلك، لكنه غير مُستحسَن. جداران للحماية يفحصان الطلب نفسه، أو فاحصان يمران على الملفات نفسها، يكلفانك أداءً ويُنتجان تنبيهات مكررة. بُني WordSec ليتولى أمان الموقع من طرف إلى طرف، لذا فالمسار المعتاد هو تعطيل الإضافات الأخرى أولاً.
-
ما الحد الأدنى من المتطلبات؟
-
WordPress 6.9+ و PHP 7.4+ و MySQL 5.6+ / MariaDB 10.1+.
المراجعات


المساهمون والمطوّرون
“WordSec – Malware Scanner & Removal, Web Application Firewall (WAF), and 2FA” هو برنامج مفتوح المصدر. وقد ساهم هؤلاء الأشخاص بالأسفل في هذه الإضافة.
المساهمون
لقد تم ترجمة ”WordSec – Malware Scanner & Removal, Web Application Firewall (WAF), and 2FA“ إلى 7 لغات. شكراً إلى جميع المُترجمين لمُساهماتهم.
ترجمة ”WordSec – Malware Scanner & Removal, Web Application Firewall (WAF), and 2FA“ إلى لغتك.
مُهتم بالتطوير؟
تصفّح الشفرة، تحقق من مستودع SVN، أو الاشتراك في سجل التطوير بواسطة RSS.
سجل التغييرات
1.1.2
- Changed: Confirmed compatibility with WordPress 7.1.
1.1.1
- Security: REST API responses no longer honour the ?_jsonp= callback parameter, which let any other site read a response through a script tag. A “Disable JSONP Responses” toggle in Firewall Config covers it and ships on.
- Fixed: A number of bugs reported since 1.1.0. The login CAPTCHA logged a failed challenge and then let the login through, and its widget did not render for Turnstile and hCaptcha; the setup wizard applied your choices one step early and could lock itself out of the license step; removing an orphaned scheduled task did not always remove it, and tasks owned by an active plugin kept coming back as findings; a file with an ownership mismatch offered delete and quarantine as its only fix; and the “critical issues found” notice stayed on screen after the findings were repaired.
- Fixed: A site behind a same-server reverse proxy could ban itself, because every visitor arrived as 127.0.0.1. Loopback addresses are never blocked now, at any layer, and rows written before this fix are ignored.
- Changed: Request rate limiting now ships off by default. A blanket per-IP request cap also catches crawlers and shared office connections, so it is an opt-in like the other options that can turn visitors away.
1.1.0
- إصلاح: كانت إزالة تثبيت الإضافة مع خيار حذف البيانات ثم إعادة تثبيتها لاحقاً قد تمنع مستخدمي المصادقة الثنائية من تسجيل الدخول نهائياً، لأن أسرار 2FA المحفوظة كانت تبقى بعد إزالة التثبيت بينما لا يبقى مفتاح تشفيرها. أصبحت إزالة التثبيت تحذف الآن بيانات الإضافة الخاصة بكل مستخدم مع المفتاح، ويحتفظ خيار “الاحتفاظ بمفتاح الترخيص فقط” بمادة المفاتيح التي يحتاجها الترخيص المحفوظ.
- إصلاح: كانت إزالة التثبيت تترك خلفها مُدخلات مُخزَّنة مؤقتاً ومجلدي GeoIP/العزل؛ أصبح الآن كل ما تحت uploads/wordsec يُحذف ما لم يُختَر “الاحتفاظ بكل شيء”.
1.0.10
- تغيير: أصبح الاتصال بخدمة ipwhois.io الاختيارية يتم فقط عند فتحك نافذة “تفاصيل IP” في حركة المرور المباشرة. ولم يعد تسجيل حركة المرور يستدعيها إطلاقاً، فلم تعد الزيارات في الخلفية قادرة على استهلاك حصة عمليات البحث الشهرية وترك نافذة تفاصيل IP تُبلغ عن “تجاوز حد المعدل”.
- تغيير: لم يعد سجل حركة المرور المباشرة يحفظ مدينة لكل طلب، وأُزيل عمود المدينة غير المستخدَم من قاعدة البيانات. ولا تزال المدينة تُعرض في نافذة تفاصيل IP.
- إصلاح: كان جدول عناوين IP المحظورة يُحمِّل 25 صفاً بعد تحديث الصفحة رغم اختيار 10 صفوف لكل صفحة. أصبح اختيار عدد الصفوف لكل صفحة والترتيب والصفحة الحالية يُحفَظ الآن مثل بقية جداول السجلات، ويُعيد زر المسح النطاق الزمني إلى الكل.
- إصلاح: كان ترتيب جدول سجل التنبيهات أو سجل جدار الحماية قد يقلب سهم العمود إلى عكس الترتيب المُطبَّق فعلياً.
1.0.9
- إصلاح: على المواقع التي يكون فيها WordPress مثبتاً في مجلد فرعي، كانت إعادة تسمية رابط تسجيل الدخول لا تترك أي طريق للدخول: إذ يُعيد العنوان المخصص خطأ 404 بينما يبقى wp-login.php و wp-admin محظورين. أصبح العنوان المخصص يعمل الآن، وكذلك اختصارات /login و /admin و /dashboard.
- إصلاح: كان “حظر الوصول إلى الملفات الحساسة” يحظر تنزيلات مكتبة الوسائط المشروعة (.zip و .sql و .log وما شابهها) على التثبيتات في مجلد فرعي، لأن استثناء مجلد الرفع لم يكن يُطابق. أصبح الاستثناء يتبع الآن موقع مجلد الرفع الحقيقي.
- إصلاح: لم تكن مصيدة Blackhole تعمل إطلاقاً على التثبيتات في مجلد فرعي، وكان أي طلب يحمل سلسلة استعلام يفلت منها في كل الحالات.
- إصلاح: لم تكن قائمة السماح لعناوين IP والدول في تسجيل الدخول تشمل صفحة تسجيل دخول أُعيدت تسميتها على التثبيتات في مجلد فرعي.
- إصلاح: لم يكن حظر تعداد الإضافات والقوالب يعمل على التثبيتات في مجلد فرعي عندما يصل الطلب إلى PHP.
- إصلاح: أصبحت أمثلة قواعد Nginx و IIS المعروضة للخوادم التي تتجاهل .htaccess تتضمن مسار التثبيت، فتُطابق التثبيتات في مجلد فرعي.
- إصلاح: كان معرّف تسجيل الدخول المخصص غير الصالح يُستبدل بصمت بدل الإبلاغ عنه، وعلى موقع لم يكن له معرّف بعد كان قد يتحول إلى قيمة افتراضية يمكن التنبؤ بها. أصبحت القيمة تُرفض مع رسالة ويُحتفظ بالمعرّف السابق.
- إصلاح: عندما كان يتعذّر فك تشفير سرّ مصادقة ثنائية محفوظ (بعد تدوير مفتاح الأمان مثلاً)، كان تسجيل الدخول يُرفض حتى مع كلمة المرور الصحيحة، ولم يكن إيقاف المصادقة الثنائية يُجدي. أصبح مفتاح 2FA يُعطِّل الفحص بالكامل، ويوفّر الثابت WORDSEC_DISABLE_2FA في ملف wp-config.php وصولاً طارئاً.
- إصلاح: لم يعد “إخفاء أخطاء تسجيل الدخول” يستبدل رسائل أخطاء المصادقة الثنائية وحالة الموقع بالنص العام “بيانات الاعتماد غير صحيحة”؛ إذ تُخفى أخطاء بيانات الاعتماد وحدها.
- تحسين: أصبحت أسرار المصادقة الثنائية المحفوظة بصيغ تشفير أقدم يُعاد تشفيرها إلى الصيغة الحالية في الخلفية، حتى لا يُبطلها تدوير مفاتيح الأمان مستقبلاً.
1.0.8
- إصلاح: كان تحصين أذونات الملفات قد يجعل الموقع غير قابل للوصول. إذ كان يضبط ملف .htaccess الجذري على الوضع 0440، وهو ما يسلب خادم الويب صلاحية القراءة على لوحات الاستضافة التي يعمل فيها خادم الويب بمستخدم مختلف عن مالك الملف (Plesk و cPanel وما شابهها). عندها كان Apache يردّ على كل طلب بالخطأ 403 ويسجّل “AH00529 pcfg_openfile: unable to check htaccess file”. أصبح ملف .htaccess الجذري يُضبط الآن على 0644 حتى يتمكن خادم الويب من قراءته دائماً، بينما يبقى wp-config.php للقراءة فقط عند 0440. وتُصلَح المواقع المتأثرة تلقائياً في المرة التالية التي تُفتح فيها صفحة إدارة مع تفعيل الخيار.
- إصلاح: كان فاحص البرمجيات الخبيثة يوصي بالوضع 0440 نفسه لملف .htaccess الجذري، فكان “إصلاح الكل” (والفحوصات المجدولة ذات الإصلاح التلقائي) قد يعيد تطبيقه. أصبح الفاحص يتوقع 0644، ويُبلغ بدلاً من ذلك عن أي ملف .htaccess لا يستطيع خادم الويب قراءته كمشكلة.
- إصلاح: كان فحص أذونات الملفات في صفحة الأدوات يذكر 0440 كوضع موصى به لملف .htaccess، وأصبح يوصي بـ 0644.
- إصلاح: لم تعد درجة الأمان تتوقع أن يكون ملف .htaccess غير قابل للقراءة من خادم الويب؛ إذ لا يُحتسب ضدها سوى صلاحية الكتابة للمجموعة أو للجميع.
1.0.7
- إصلاح: لم يعد “منع تعداد المستخدمين” يحظر صفحات المؤلفين العادية. إذ تُحظر فقط عمليات السبر القائمة على المعرّف (مثل /?author=1 التي يحوّلها WordPress إلى اسم مستخدم)؛ أما الزائر الذي يفتح أرشيف مؤلف معروفاً مثل /author/name/ فيُخدَم بشكل طبيعي. ويبقى مسار REST للمستخدمين وخريطة موقع المستخدمين مغلقين كما كانا.
- إصلاح: كان مربع حوار “عرض المحتوى المطابق” في الفاحص يعرض صندوق المحتوى بالأبيض أثناء تفعيل الوضع الداكن.
- تحسين: أصبحت صفحة الحظر المعروضة للزوار المحظورين تحمل شعار WordSec النصي مع سطر “إضافة أمان WordPress” أسفله.
- تحسين: أصبحت شاشة الحظر التي تعرضها الحماية الموسّعة (جدار الحماية السابق لـ WordPress) مطابقة تماماً للشاشة التي يقدّمها WordPress، بدلاً من نسخة شبه مطابقة تحمل رمز خطأ وسطر مرجع إضافيين.
- إصلاح: أصبحت إزالة التثبيت مع “الاحتفاظ بمفتاح الترخيص فقط” تحتفظ أيضاً بمعرّف هذا الموقع، فتعيد عملية التثبيت استخدام ارتباط الترخيص القائم بدل تسجيل الموقع مرة ثانية.
1.0.6
- جديد: يبلّغ الفاحص الآن عن الملفات الإضافية غير المتوقعة داخل مجلدات الإضافات والقوالب المستضافة على WordPress.org (ملفات ليست جزءاً من الإصدار الرسمي). هذه الملفات مخبأ شائع للحمولات المزروعة التي لا تطابق أي توقيع للبرمجيات الخبيثة. تدعم النتائج العزل ويشملها إصلاح الكل.
- تحسين: أصبح إصلاح ملفات الإضافات والقوالب يجلب الملف الأصلي المفرد مباشرةً من SVN الخاص بـ WordPress.org (القناة نفسها التي تستخدمها إصلاحات النواة بالفعل) بدلاً من تنزيل واستخراج ملف zip الكامل للإضافة/القالب؛ وتبقى حزمة zip كخيار احتياطي تلقائي.
- إصلاح: كان إصلاح الإضافات والقوالب قد يُبلغ عن “قد لا تكون الإضافة مستضافة على WordPress.org” لإضافات مستضافة هناك فعلاً، لأن خطوة استخراج ملف zip كانت تعمل دون تهيئة نظام ملفات WordPress.
- إصلاح: لم تعد القوالب الافتراضية المرفقة مع WordPress (مثل Twenty Twenty-Five) تنتج نتائج زائفة من نوع “ملف قالب معدّل”. يشحن WordPress نسخاً خاصة به من هذه القوالب قد تختلف بايتاً ببايت عن إصدار دليل القوالب من النسخة نفسها؛ والملفات المطابقة لمجاميع التحقق الرسمية للنواة تُعد الآن أصلية.
- تحسين: يعرض جدول سجل الفحوصات توزيعاً كاملاً حسب الخطورة (الإجمالي، حرج، مرتفع، متوسط، منخفض، معلومات) عند تمرير المؤشر فوق عمود المشكلات المكتشفة.
1.0.5
- إصلاح: لم يعد فاحص البرمجيات الخبيثة يعلّم ملفات WordSec نفسها غير المعدَّلة. الملفات المطابقة بايتاً ببايت لمجاميع التحقق الرسمية على WordPress.org لإصدار WordSec المثبت تُستبعد من مطابقة التوقيعات؛ أما الملف المعدَّل أو غير المعروف فيفشل في اجتياز مجموع التحقق ويُفحص بشكل طبيعي.
1.0.4
- جديد: معالج الإعداد. أصبح التفعيل الأول يفتح الآن إعداداً موجَّهاً خطوة بخطوة: اختر تكويناً موصى به أو قياسياً أو مخصصاً بالكامل لجدار الحماية وأمان تسجيل الدخول والحظر والإعدادات، وقم بتكوين CAPTCHA والمصادقة الثنائية وإعادة تسمية رابط تسجيل الدخول وقنوات تسليم التنبيهات، ثم أنهِ بخطوة الترخيص. يتم الإفصاح عن كل تغيير في مشاركة البيانات وملفات الخادم قبل تطبيقه، ويمكن إعادة تشغيل المعالج في أي وقت من الإعدادات.
- جديد: اختيار ما يحدث لبياناتك عند إزالة التثبيت (الاحتفاظ بكل شيء، أو الاحتفاظ بمفتاح الترخيص فقط، أو حذف كل شيء) أصبح يُعرض الآن في مربع حوار عند تعطيل الإضافة، إضافةً إلى عنصر التحكم الموجود في الإعدادات.
- تحسين: كشف فاحص البرمجيات الخبيثة وأداؤه.
- تحسين: تحسينات بصرية في مختلف أنحاء واجهة الإدارة.
- إصلاح: مشكلات معروفة تم الإبلاغ عنها منذ الإصدار 1.0.3.
1.0.3
- أصبح WordPress 6.9 الآن الحد الأدنى للإصدار المدعوم.
- لم يعد مُشغِّل WAF السابق لـ WordPress (“الحماية الموسّعة”) يُثبَّت عند التفعيل. إنه اشتراك صريح في صفحة جدار الحماية يسرد كل تغيير يُجريه على الخادم، ويُلغي تعطيله (أو إلغاء تفعيل الإضافة) كل تلك التغييرات.
- أصبحت ميزات التحصين التي تكتب إلى .htaccess أو .user.ini أو wp-config.php، أو تغيّر أذونات الملفات أو تحذف الملفات، مُعطَّلة افتراضياً الآن، ويذكر وصف كل مفتاح تبديل بالضبط ما يكتبه.
- أصبح إلغاء التفعيل الآن يستعيد ثوابت التصحيح الأصلية في wp-config.php وأذونات الملفات الأصلية، ويزيل كل ملف وتوجيه أضافته الإضافة؛ وتُعيد إزالة التثبيت تشغيل هذا التنظيف كشبكة أمان.
- تم تحويل الاحتياطي لتحديد الموقع الجغرافي لـ IP وبحث تفاصيل IP في حركة المرور المباشرة من ip-api.com إلى ipwhois.io، دائماً عبر HTTPS مع التحقق من الشهادة، وأصبح كل طلب الآن محصوراً خلف اشتراك جديد مُعطَّل افتراضياً باسم “خدمة البحث الخارجي عن IP” (الإعدادات معالجة IP الزائر).
- أصبحت درجات سمعة سلسلة التوريد الآن تعمل بالكامل دون مفتاح ترخيص: تُجلَب بيانات الإضافات/القوالب العامة من wordpress.org مباشرةً عندما لا تتوفر نسخة الخدمة المطابقة.
- يعرض حوار تفاصيل IP في حركة المرور المباشرة إحصاءات الطلبات المحلية (الإجماليات، عدد المحظور، مستوى التهديد) حتى أثناء تعطيل عمليات البحث الخارجية.
- إعادة تنظيم صفحة الإعدادات: نُقلت بيانات الاستخدام إلى الأعلى، ودُمجت خيارات اللغة والواجهة في بطاقة واحدة باسم واجهة الإدارة، وأُعيدت تسمية قسم IP الزائر إلى معالجة IP الزائر.
- أصبحت أوصاف صفحة الأدوات الآن تُسمّي الخدمات الخارجية التي يتصل بها كل أداة (api.ipify.org، rdap.org، ومزوّدو قوائم حظر DNS).
- توسيع توثيق الخدمات الخارجية: أصبح الآن مُدرَجاً مزوّدو قوائم حظر DNS، وجميع مضيفي التنزيل على wordpress.org، وخدمة ipwhois.io.
- تم إصلاح بعض الأخطاء المعروفة.
- تم إجراء تحسينات بصرية.
1.0.2
- أصبحت جميع الميزات الآن كاملة الوظائف محلياً دون قيود ترخيص.
- تم إصلاح خطأ في فاحص البرمجيات الخبيثة.
- أصبحت بيانات التشغيل (قواعد WAF، قوائم الحظر، GeoIP، العزل) الآن ضمن مجلد uploads (uploads/wordsec).
- إصلاحات إضافية لمواقع الملفات/الأدلة والامتثال لإرشادات wp.org.
1.0.1
- نُقلت السكربتات/الأنماط المضمّنة إلى واجهة enqueue في WordPress.
- تنقية أقوى للمدخلات عبر معالجة الطلبات.
- تحديث المكتبات المُضمَّنة: ApexCharts 5.16.0، TCPDF 6.11.3.
- أصبحت قاعدة بيانات GeoIP تُخزَّن الآن ضمن wp-content/wordsec-data/ بدلاً من مجلد الإضافة.
- توسيع توثيق الخدمات الخارجية في ملف readme هذا.
1.0.0
- الإصدار العام الأول.